Sovrascrittura dei Campi GA4 nell'Architettura Server-Side GTM
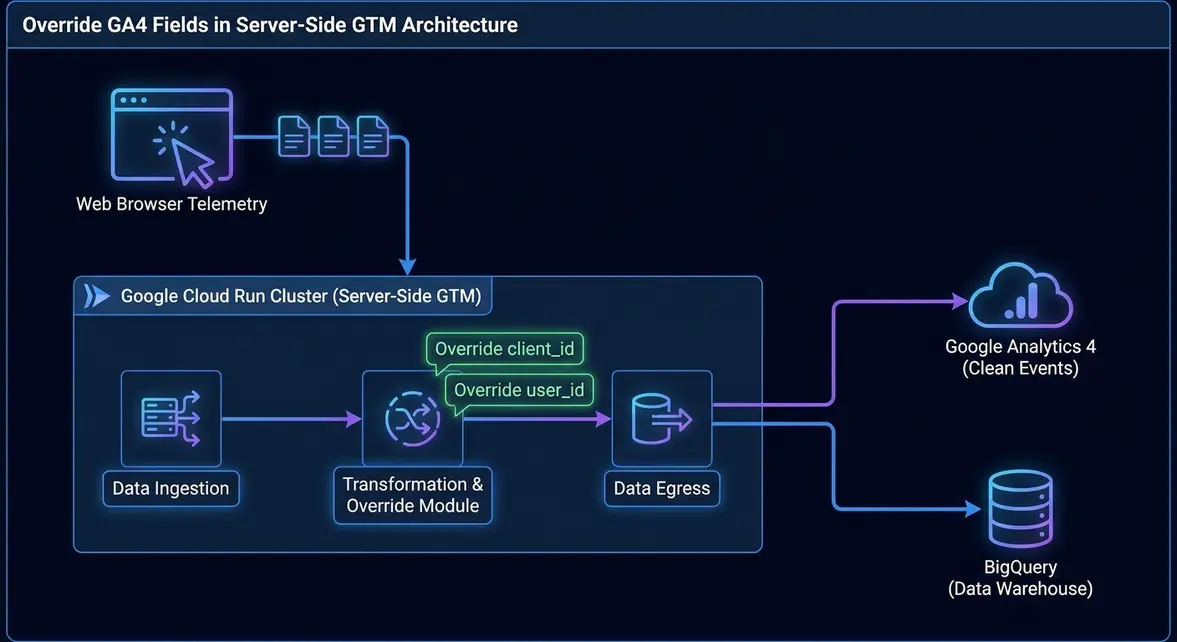
Manipolazione del Protocollo di Ingresso: Sovrascrivere i Parametri Core di GA4 in sGTM
Takeaway Architetturale Esecutivo: Intercettare e modificare la telemetria al perimetro di ingresso di Server-Side Google Tag Manager (sGTM) elimina il browser client come single point of failure per l'integrità dei dati e l'orchestrazione dell'identità. Sovrascrivendo i campi di basso livello del Measurement Protocol di Google Analytics 4 (GA4) — inclusi client_id, user_id e engagement_time_msec — direttamente nel template del tag GA4 del container server, i team di growth engineering applicano una governance perimetrale assoluta prima della trasmissione a monte.
I setup analitici client-side tradizionali dipendono dallo stato mantenuto nel browser, lasciando le pipeline di tracciamento esposte a Intelligent Tracking Prevention (ITP), blocchi degli ad-blocker ed esfiltrazioni involontarie di dati PII dal client. Quando le librerie di tracciamento assemblano i payload direttamente nel DOM del browser, i team di ingegneria non dispongono di un livello proxy deterministico per normalizzare gli identificatori o regolare le metriche temporali di sessione prima dell'ingestione da parte degli endpoint di Google.
Server-side Tag Manager trasforma questa topologia. Terminando le richieste dei client su un cluster sGTM dedicato basato su Google Cloud Run o Docker, il container server estrae le richieste HTTP in arrivo tramite il Client GA4 integrato, analizza il payload all'interno del modello eventi ({{Event Model}}) ed espone controlli granulari per sovrascrivere i parametri riservati del protocollo. Anziché accettare acriticamente il Client ID o i contatori di engagement generati dal browser, gli ingegneri possono effettuare lookup incrociati con cookie edge, ID del Master Data Management (MDM) interno o store di sessione per iniettare valori deterministici a monte.
Architettura Telemetrica all'Edge e Ottimizzazione delle Performance
Passare dall'esecuzione di script nel browser alla manipolazione dei campi all'edge risolve il degrado dei Core Web Vitals potenziando drasticamente la durabilità del dato. Nelle architetture tradizionali, eseguire molteplici librerie JavaScript sul client per riformattare gli ID, calcolare intervalli di engagement e inviare hit duplicati appesantisce il main-thread del browser, spingendo il Total Blocking Time (TBT) oltre le soglie accettabili.
In un paradigma di telemetria instradata all'edge, il browser client invia un unico hit leggero a un endpoint di tracciamento first-party (es. metrics.enterprise.com/g/collect). Il container sGTM si fa carico dell'onere computazionale, disaccoppiando gli endpoint di marketing dai vincoli di esecuzione del client. Inoltre, poiché i crawler dei motori di ricerca e gli user agent headless raramente eseguono o memorizzano script terzi nello stesso modo dei visitatori umani, la sanificazione dei parametri lato server garantisce che bot interni e suite di test automatizzati non distorcano le metriche di engagement.
I vantaggi architetturali chiave della sovrascrittura dei parametri GA4 lato server includono:
- Riconciliazione Deterministica dell'Identità: Sostituzione dei client ID effimeri con cookie first-party HTTP-only a lunga scadenza (es. un
fp_idinterno) resistenti alla cancellazione dei cookie a 7 giorni introdotta da Safari. - Bonifica dei Dati PII all'Edge: Intercettazione dei parametri di query, proprietà utente e definizioni di campo prima che raggiungano i server esterni di Google, garantendo la conformità perimetrale a GDPR e CCPA.
- Normalizzazione dell'Engagement Sintetico: Modifica di
engagement_time_msecper neutralizzare conteggi gonfiati dovuti a cambi di tab o calcolare l'effettivo tempo di permanenza nel viewport tramite algoritmi validati dal server. - Zero Impatto sul Main-Thread: Spostamento della logica di arricchimento, dei lookup dei cookie e delle integrazioni API fuori dal dispositivo dell'utente, preservando Largest Contentful Paint (LCP) e Cumulative Layout Shift (CLS) ottimali.
Runbook Marketing Ops: Sovrascrittura dei Campi in Produzione su sGTM e Validazione in BigQuery
Eseguire la sovrascrittura dei campi lato server richiede la configurazione del template nativo del Tag GA4 in sGTM per rimappare i parametri riservati, affiancato da variabili JavaScript in sandbox per validare i valori prima della trasmissione di rete.
Passo 1: Rilasciare lo Script di Trasformazione in Sandbox
Nel container sGTM, crea un Template di Variabile Personalizzata utilizzando JavaScript in sandbox. Questa variabile estrae un UUID cliente first-party verificato impostato dal server dai cookie della richiesta HTTP in arrivo, ricorrendo al Client ID generato dal client solo se il primo non è disponibile.
// sGTM Variable Template: Risolve il client_id deterministico
const getCookieValues = require('getCookieValues');
const getEventData = require('getEventData');

// Legge l'identificatore sicuro edge impostato via HTTP-only
const secureMasterId = getCookieValues('__secure_uid', true);

if (secureMasterId && secureMasterId.length > 0) {
  // Restituisce l'identità deterministica per la sovrascrittura del campo
  return secureMasterId[0];
}

// Fallback al client_id presente nel payload client-side dell'event model
return getEventData('client_id');
Passo 2: Configurare la Sovrascrittura dei Parametri nel Template del Tag
All'interno del tuo Tag GA4 in sGTM:
- Apri la sezione Campi da impostare o la tabella dei Parametri evento.
- Aggiungi il campo riservato
client_ide associa il relativo valore alla variabile definita al passo precedente ({{Derived Master Client ID}}). - Aggiungi
user_idmappato su{{Server Auth User ID}}per imporre un'identità utente canonica senza dover ricorrere allo scraping del DOM client-side. - Facoltativamente imposta
engagement_time_msecper applicare rate limit lato server o timer di sessione personalizzati.
Passo 3: Validazione Automatizzata della Pipeline tramite BigQuery
Verifica che i campi sovrascritti lato server siano correttamente associati e privi di anomalie nell'export grezzo degli eventi GA4. Esegui la seguente query SQL partizionata in Google BigQuery per accertare che le identità conformino agli schemi UUIDv4 di produzione senza troncamenti.
-- Audit dell'export GA4 per verificare la conformità dell'identità deterministica
SELECT
  event_date,
  event_name,
  COUNT(1) AS total_events,
  COUNT(DISTINCT user_pseudo_id) AS distinct_pseudo_ids,
  COUNTIF(REGEXP_CONTAINS(user_pseudo_id, r'^[0-9a-f]{8}-[0-9a-f]{4}-4[0-9a-f]{3}-[89ab][0-9a-f]{3}-[0-9a-f]{12}$')) AS valid_uuid_v4_count,
  COUNTIF(user_id IS NOT NULL) AS authenticated_hits
FROM
  `enterprise-data-warehouse.analytics_123456789.events_*`
WHERE
  _TABLE_SUFFIX = FORMAT_DATE('%Y%m%d', DATE_SUB(CURRENT_DATE(), INTERVAL 1 DAY))
GROUP BY
  event_date,
  event_name
ORDER BY
  total_events DESC;
Igiene della Pipeline Enterprise, Conformità e Precisione dell'Attribuzione B2B
Nelle architetture di crescita B2B, i valori elevati di Customer Acquisition Cost (CAC) rendono critica l'attribuzione della pipeline lungo cicli di vendita da 90 a 180 giorni. La degradazione dei cookie client-side frammenta regolarmente il ciclo di valutazione di un decisore aziendale su molteplici pseudo-ID disconnessi, degradando i modelli di attribuzione multi-touch e gonfiando i dati di CAC sui canali di acquisizione organici e a pagamento.
Sfruttando la sovrascrittura dei campi in server-side GTM per ancorare le sessioni in ingresso a identificatori first-party HTTP-only duraturi, i team di growth engineering chiudono i cicli di attribuzione multi-touch. Ciò elimina le sessioni fantasma, previene la duplicazione dei lead nelle integrazioni CRM (come HubSpot o Salesforce) e fornisce input di attribuzione accurati per la modellazione predittiva dell'LTV.
Sotto il profilo della mitigazione del rischio, la modifica dei campi all'edge stabilisce un perimetro di sicurezza inviolabile. Anziché dover revisionare centinaia di attivatori di tracciamento client-side distribuiti sulle pagine CMS, i security engineer ispezionano e governano i payload in un unico punto di ingresso in sGTM. PII, flag di sviluppo interni e identificatori geografici non conformi possono essere riscritti, bonificati o scartati interamente prima che la telemetria varchi i confini della rete aziendale, assicurando il totale allineamento con i framework di conformità SOC 2 e GDPR.
System Telemetry Source: Original Engineering Report
Blueprint di Crescita Correlati
Tutte le Guide →Deploy di Server-Side GTM su Cloud Run per Ridurre l'OpEx
Proxy Telemetrico Edge Containerizzato
GA4 Measurement Protocol DebugView: Tracciamento Server-Side
Ingestione Dati Server-Side
Vuoi applicare questo sistema nel tuo business?
Che tu gestisca un'azienda o un team marketing/tech, condividi il sito e il tuo collo di bottiglia: entro 48 ore ricevi un piano d'azione chiaro.