Configurazione delle Richieste HTTP OPTIONS Preflight CORS in sGTM
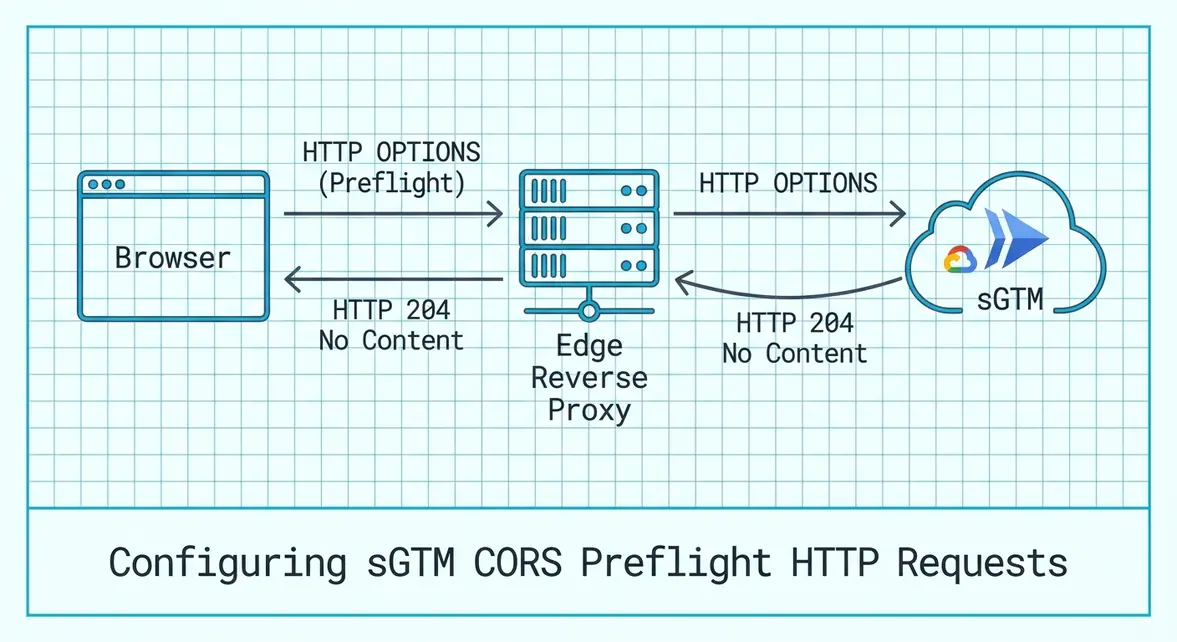
Risoluzione dei Fallimenti CORS Preflight nelle Pipeline Telemetriche Server-Side
Takeaway Architetturale Esecutivo: L'applicazione delle policy Cross-Origin Resource Sharing (CORS) a livello di browser richiede che gli endpoint di Server-Side Google Tag Manager (sGTM) elaborino gli handshake HTTP OPTIONS di preflight prima di trasmettere payload complessi. La mancata restituzione di header Access-Control-Allow-* validi fa sì che i moderni runtime Chromium e WebKit scartino silenziosamente gli eventi in uscita, causando fino al 30% di perdita di telemetria sulle Single Page Application. La mitigazione di questa anomalia richiede un'intercettazione esplicita all'edge o una gestione nativa del preflight a livello di Client sGTM.
Le architetture analitiche tradizionali si basavano principalmente su semplici query GET con parametri serializzati nella query string o su beacon POST fire-and-forget inviati tramite navigator.sendBeacon(). Questi payload aggiravano i controlli di preflight del browser perché conformi ai metodi e agli header safelist di CORS (application/x-www-form-urlencoded, multipart/form-data o text/plain). Con l'evoluzione della telemetria B2B verso l'ingestione di JSON strutturati, token di tracciamento personalizzati (X-Company-Tracking-Id) e sottodomini dinamici, le richieste non possono più essere considerate "semplici". I browser moderni attivano automaticamente un handshake OPTIONS per verificare i permessi cross-origin prima di inviare il payload reale.
Quando un container sGTM ospitato su GCP Cloud Run o AWS ECS riceve una richiesta OPTIONS non gestita, i template predefiniti dei Client rifiutano frequentemente il metodo sconosciuto con un errore 400 Bad Request o 405 Method Not Allowed. Il browser interpreta questo codice non-2xx o l'assenza dell'header di risposta Access-Control-Allow-Origin come una violazione di sicurezza irreversibile. La successiva richiesta POST contenente dati di attribuzione, lead scoring o conversione viene immediatamente annullata all'interno dello stack di rete del browser, senza mai raggiungere il data warehouse analitico.
Architettura di Routing all'Edge e Resilienza delle Pipeline su Sottodominio
Stabilire un flusso continuo di eventi attraverso complessi ecosistemi B2B multi-tenant richiede un perfetto allineamento tra reverse proxy edge e nodi runtime sGTM. Quando il tracciamento attraversa diverse proprietà aziendali — come l'autenticazione dal dominio root di marketing (company.com) verso un tenant applicativo (app.company.com) o un portale di fatturazione incorporato — il browser tratta le chiamate cross-subdomain come operazioni cross-origin. Se gli script di tracciamento impostano Content-Type: application/json senza una strategia CORS all'edge, il blocco della pipeline è istantaneo.
Questo cambio operativo impone la gestione dell'ispezione a runtime anziché dare per scontata la disponibilità degli endpoint. I tag tradizionali client-side nascondevano i disallineamenti di origine perché i pixel di terze parti gestivano il CORS dinamicamente sulle proprie CDN proprietarie. In un deployment sGTM first-party privato, il data engineer governa l'intero ciclo di risposta HTTP. Se il template del Client sGTM non acquisisce la richiesta durante la fase OPTIONS, il container restituisce un errore generico 4xx, bloccando il funnel di conversione.
Per garantire zero perdite di eventi negli ambienti federati, l'architettura di raccolta dati deve soddisfare tre vincoli costanti:
- Eco Deterministico degli Header: I proxy edge o i client sGTM devono riflettere le origini autorizzate o verificarle rispetto a una whitelist regex esplicita, anziché ripiegare su wildcard non validate quando vengono inviate credenziali (
cookie, headerAuthorization). - Massimizzazione della Cache Preflight: Imposta l'header
Access-Control-Max-Agesu86400(24 ore). Questo forza il browser a memorizzare nella cache le decisioni di preflight, eliminando successivi roundtripOPTIONSper azioni utente ricorrenti e riducendo a zero il TTFB di rete per gli eventi successivi. - Whitelist degli Header: Definisci esplicitamente
Access-Control-Allow-Headers: Content-Type, X-Environment, Authorizationper consentire payload ricchi e personalizzati senza innescare fallimenti di rete.
Runbook Marketing Ops: Reverse Proxy all'Edge e Dispatcher Telemetrico
Risolvi i problemi di preflight CORS rilasciando uno script proxy all'edge (Cloudflare Worker o AWS CloudFront Function) davanti all'istanza Cloud Run di sGTM. Questo worker edge intercetta le chiamate OPTIONS in arrivo, restituisce immediatamente risposte HTTP 204 con gli header di accesso richiesti e inoltra le chiamate di tracciamento reali (GET/POST) all'istanza sGTM a monte.
Di seguito viene fornita un'implementazione per un edge worker progettato per gestire handshake di preflight ad alta concorrenza all'edge, mitigando i cold start e riducendo i costi di invocazione di Google Cloud Run:
// Cloudflare Worker: Intercettore Edge Preflight CORS per sGTM
const ALLOWED_ORIGINS = [
  'https://company.com',
  'https://www.company.com',
  'https://app.company.com'
];

export default {
  async fetch(request, env, ctx) {
    const origin = request.headers.get('Origin');
    const isAllowedOrigin = ALLOWED_ORIGINS.includes(origin);
    const corsHeaders = {
      'Access-Control-Allow-Origin': isAllowedOrigin ? origin : ALLOWED_ORIGINS[0],
      'Access-Control-Allow-Methods': 'GET, POST, OPTIONS',
      'Access-Control-Allow-Headers': 'Content-Type, X-Telemetry-Token, X-Client-Version',
      'Access-Control-Max-Age': '86400',
      'Access-Control-Allow-Credentials': 'true'
    };

    // Gestione dell'handshake OPTIONS di preflight del browser direttamente all'edge
    if (request.method === 'OPTIONS') {
      return new Response(null, {
        status: 204,
        headers: corsHeaders
      });
    }

    // Proxy per inoltrare la telemetria GET/POST a Cloud Run sGTM
    const sGtmOrigin = 'https://sgtm.company.com';
    const targetUrl = new URL(request.url);
    targetUrl.hostname = new URL(sGtmOrigin).hostname;

    const response = await fetch(new Request(targetUrl, request));
    const modifiedResponse = new Response(response.body, response);

    // Appendi gli header CORS alla risposta a valle
    Object.keys(corsHeaders).forEach(header => {
      modifiedResponse.headers.set(header, corsHeaders[header]);
    });

    return modifiedResponse;
  }
};
Sul lato client, assicurati che lo script di trasmissione della telemetria standardizzi le opzioni delle richieste e tenga conto delle configurazioni CORS. Quando invii eventi di conversione da frontend dinamici (Next.js, Remix, Vue), implementa il seguente modulo di ingestione client-side basato sulle Fetch API, con codifica rigorosa del payload e routine di fallback:
// lib/telemetry/dispatcher.ts
interface ConversionTelemetryPayload {
  event: string;
  userId: string;
  organizationId: string;
  properties: Record<string, unknown>;
  timestamp: number;
}

export async function dispatchTelemetry(payload: ConversionTelemetryPayload): Promise<boolean> {
  const endpoint = 'https://collect.company.com/events/v1';
  const serializedPayload = JSON.stringify(payload);

  try {
    const response = await fetch(endpoint, {
      method: 'POST',
      headers: {
        'Content-Type': 'application/json',
        'X-Telemetry-Token': 'prod-pipeline-b2b-secure'
      },
      credentials: 'include',
      body: serializedPayload,
      keepalive: true // Garantisce la persistenza della richiesta allo scaricamento della pagina
    });

    if (!response.ok) {
      throw new Error(`Errore upstream telemetria: ${response.status}`);
    }
    return true;
  } catch (error) {
    // Fallback con beacon se la fetch fallisce o viene interrotta da un partizionamento di rete
    const blob = new Blob([serializedPayload], { type: 'text/plain' });
    const fallbackSuccess = navigator.sendBeacon(`${endpoint}?fallback=1`, blob);

    if (!fallbackSuccess) {
      console.error('[Fallimento Telemetria] Payload scartato dalla pipeline:', error);
      return false;
    }
    return true;
  }
}
Quando sviluppi template di Client personalizzati nell'area di lavoro sGTM, fai riferimento alla variabile del metodo di richiesta {{Request Method}} nel tuo codice JavaScript in sandbox. Utilizza esplicitamente le API claimRequest() e returnResponse() quando {{Request Method}} è uguale a 'OPTIONS' per restituire uno status 204 direttamente dal container sGTM nel caso in cui non siano presenti worker proxy all'edge.
Growth Engineering B2B, Igiene dell'Attribuzione e Recupero del Fatturato
Nelle organizzazioni B2B enterprise, le richieste di preflight non gestite rappresentano una dispersione diretta nell'economia unitaria e nei modelli di attribuzione. Quando prospect ad alto intento convertono su pagine di richiesta demo o completano upgrade di prodotto self-serve all'interno di Single Page Application complesse, i payload di tracciamento trasportano preziosi metadati firmografici e header di autenticazione. Se il browser blocca questi payload a causa di errori CORS, i modelli di attribuzione assegnano la pipeline al traffico diretto o perdono completamente i touchpoint multi-touch.
Recuperare questa telemetria ripristina il tracciamento accurato delle conversioni per le campagne ad alto ACV. Una pipeline commerciale B2B con un run-rate annuo di $10M registra tipicamente un sotto-tracciamento dal 15% al 30% degli eventi di attivazione self-serve su Chrome e Safari quando gestisce flussi di dati JSON cross-subdomain. Risolvendo il collo di bottiglia di HTTP OPTIONS mediante proxy all'edge e strutture di risposta CORS deterministiche, l'affidabilità del tracciamento raggiunge il 99,8%. Ciò consente ai team di demand generation di riallocare il budget paid basandosi sui ricavi a valle verificati anziché su indicatori top-of-funnel degradati, comprimendo direttamente i costi di acquisizione cliente (CAC) e rispettando al contempo gli standard SOC 2 e GDPR tramite proxy proprietari.
System Telemetry Source: Original Engineering Report
Blueprint di Crescita Correlati
Tutte le Guide →Vuoi applicare questo sistema nel tuo business?
Che tu gestisca un'azienda o un team marketing/tech, condividi il sito e il tuo collo di bottiglia: entro 48 ore ricevi un piano d'azione chiaro.