Supabase OAuth 2.1: Crea il Tuo Identity Provider
Il Segnale
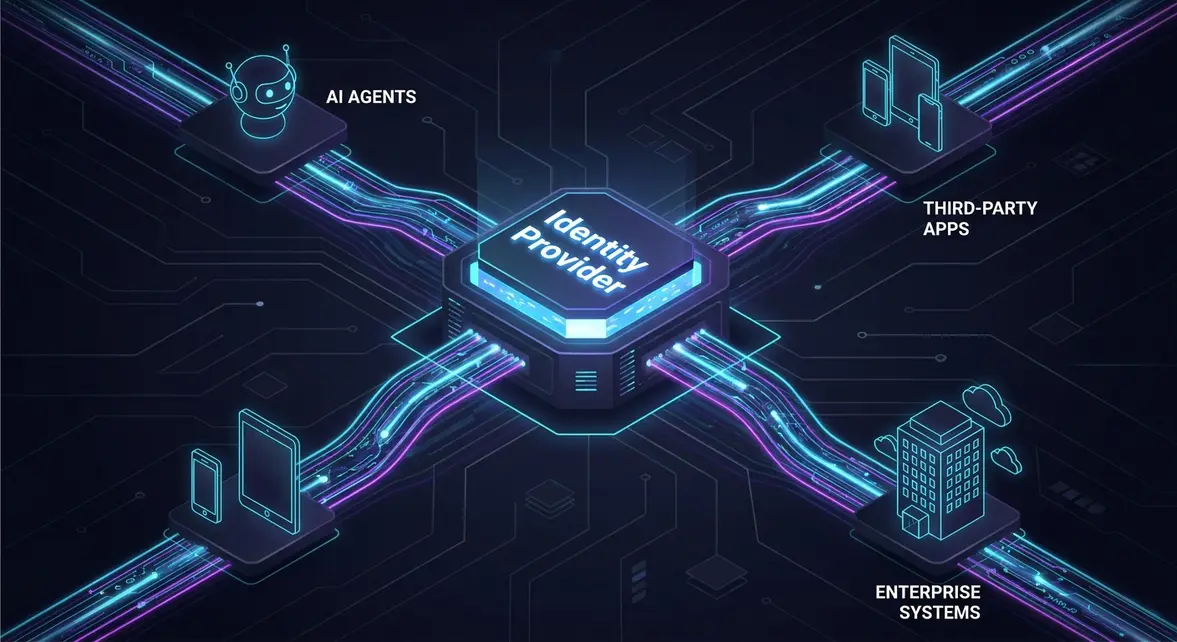
Supabase Auth si è evoluto oltre un comune servizio di autenticazione, trasformandosi in un identity provider completo. Introducendo funzionalità server per OAuth 2.1 e OpenID Connect (OIDC), consente alla tua applicazione di fungere da hub centrale delle identità. Ciò abilita funzionalità native di "Accedi con la tua App" per sviluppatori terzi, agenti AI e integrazioni SSO enterprise.
Il Cambio di Paradigma Architetturale
La transizione verso un modello da identity provider ridefinisce i confini di fiducia (trust boundaries) del tuo sistema. Trasforma la tua piattaforma da ecosistema chiuso a hub estendibile e API-first. Questo richiede una rigorosa aderenza alla gestione del ciclo di vita dei token e ai protocolli di delega sicuri.
- Impatto sui Sistemi: Centralizza la gestione delle identità, riducendo la necessità di silos di autenticazione frammentati tra microservizi.
- Performance: Introduce un overhead di latenza minimo durante lo scambio iniziale del codice di autorizzazione, ampiamente compensato da un'efficiente validazione dei JWT all'edge.
- Scalabilità: Scala orizzontalmente il rilascio e la validazione dei token, supportando un consumo API ad alto throughput da parte di agenti AI e integrazioni esterne.
Pattern di Implementazione
Il deployment di questa architettura richiede la configurazione di Supabase come server OIDC primario. È necessario stabilire registri client sicuri e definire scope granulari per l'accesso esterno. Segui questi passaggi operativi fondamentali:
- Configura il Provider: Abilita le funzionalità OAuth 2.1 e OIDC all'interno delle impostazioni del progetto Supabase.
- Registra i Client: Crea credenziali client sicure per le applicazioni di terze parti o gli agenti AI che richiedono l'accesso.
- Definisci gli Scope: Implementa ambiti di autorizzazione granulari per garantire che le app esterne accedano esclusivamente ai dati utente autorizzati.
- Gestisci il Flusso: Implementa il flusso Authorization Code con PKCE per emettere access token e refresh token in modo sicuro.
La Prospettiva del Fractional CTO
Diventare un identity provider rappresenta una leva strategica fondamentale per le piattaforme B2B SaaS. Trasforma il tuo prodotto in una piattaforma portante dell'infrastruttura cliente, aumentando la retention e promuovendo una crescita trainata dall'ecosistema (ecosystem-led growth). Da una prospettiva OPEX, sfruttare Supabase evita la necessità di sviluppare e manutenere internamente una complessa infrastruttura OIDC soggetta a stringenti requisiti di conformità.
Fonte Telemetria di Sistema: Report di Ingegneria Originale
Blueprint di Crescita Correlati
Tutti gli Esperimenti →Vuoi implementare questa architettura nella tua pipeline?
Evita i lunghi cicli di vendita e le infinite call di scoperta. Invia il tuo collo di bottiglia di acquisizione o conversione per una diagnosi tecnica approfondita in asincrono.