Vera anonimizzazione dell'IP tramite Server-Side Tagging
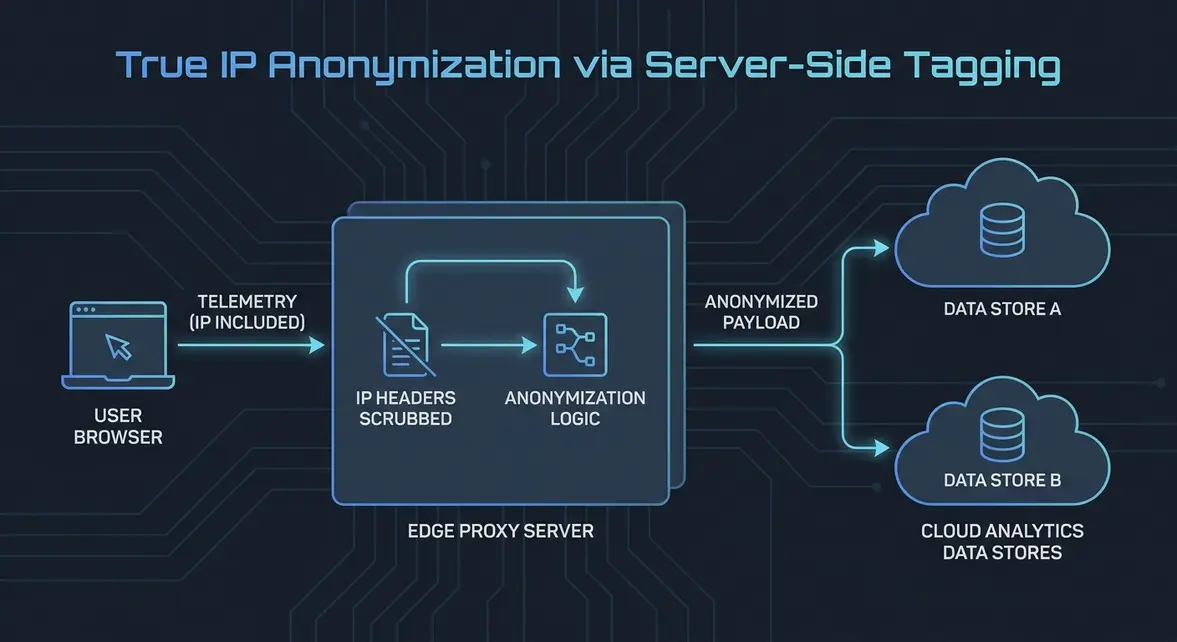
Telemetria mediata da proxy: l'architettura della vera anonimizzazione dell'IP
Le configurazioni tradizionali di tracciamento client-side espongono la telemetria degli utenti direttamente agli endpoint di terze parti. Quando un browser avvia una richiesta verso servizi come Google Analytics 4, Meta o circuiti pubblicitari, l'handshake TCP/IP sottostante trasmette direttamente l'indirizzo IP pubblico del client all'infrastruttura di ingress del vendor. Anche quando le piattaforme offrono configurazioni software come lo storico flag anonymize_ip, il pacchetto IP grezzo raggiunge comunque i nodi edge terzi prima che avvenga il troncamento in memoria. Sotto quadri normativi rigorosi come il GDPR e la sentenza Schrems II, questa seppur breve esposizione costituisce un trasferimento transfrontaliero non autorizzato di Personally Identifiable Information (PII).
Il Server-Side Tagging (sGTM) riprogetta questo percorso di rete introducendo un container proxy intermedio e isolato, distribuito su infrastrutture come Google Cloud Run, AWS ECS o cluster bare-metal. Anziché far stabilire ai browser client socket diretti con le API di tracciamento di terze parti, tutta la telemetria viene instradata verso un sottodominio first-party (es. metrics.dominio.com). Il container server-side termina la connessione client, rimuove gli header di rete che identificano il client inclusi X-Forwarded-For e i metadati grezzi dell'indirizzo remoto, e avvia una richiesta di egress del tutto nuova verso i vendor analitici a valle. Le piattaforme terze ricevono unicamente l'indirizzo IP di uscita del vostro cluster cloud, applicando un'anonimizzazione programmatica prima dell'ingestione esterna dei dati.
Ingestione all'edge, latenza di rete e architettura della privacy
Spostare la strumentazione di tracciamento dall'esecuzione nel browser alla risoluzione tramite proxy edge risolve sfide critiche di SEO tecnica e governance dei dati. Quando i record DNS instradano le richieste first-party attraverso una CDN edge come Cloudflare verso un container sGTM, i growth engineer riacquistano il pieno controllo programmatico sul payload HTTP. Questa architettura elimina la dipendenza da script JavaScript di terze parti che vengono eseguiti sul main thread, contribuendo direttamente all'overhead del browser e al degrado dei Core Web Vitals.
Intercettando la telemetria al livello del container server, i team disaccoppiano l'arricchimento dei dati dal dispositivo dell'utente finale. I container client-side eseguono solo un emitter di eventi leggero che passa eventi contestuali minimi all'endpoint server. Il container sGTM può estrarre dati geografici generici (come codici paese o regione) direttamente dagli header CDN in ingresso (es. CF-IPCountry) o da database GeoIP interni nella memoria del server, associare tali attributi al payload dell'evento ed eliminare definitivamente l'IP grezzo prima di inoltrare i dati al Measurement Protocol di GA4 o alla Conversions API di Meta (CAPI).
Questo proxy topology fornisce tre principali vantaggi architetturali:
- Sanificazione degli header e mascheramento IP: rimozione completa delle stringhe
X-Forwarded-For,Client-IPeUser-Agental perimetro del container, impedendo ai network pubblicitari di effettuare il fingerprinting dei dispositivi client. - Risparmio di risorse sul main thread: delegare il calcolo degli SDK dei vendor ai runtime cloud riduce il tempo di esecuzione JavaScript client-side da 150ms a 300ms, minimizzando sensibilmente il Total Blocking Time (TBT) e stabilizzando il Largest Contentful Paint (LCP < 2.2s).
- Multiplexing della telemetria: un singolo beacon client in uscita alimenta il container server-side, che distribuisce payload normalizzati a molteplici endpoint analitici e pubblicitari tramite connessioni di egress HTTP/2 ad alto throughput.
Implementare la redazione deterministica in Server-Side GTM
Eseguire un'anonimizzazione deterministica dell'IP richiede di configurare sia l'handler client in ingresso sia i tag di consegna in uscita all'interno del container sGTM. È necessario configurare esplicitamente il Web Container per puntare all'URL di trasporto first-party e modificare il Server Container per garantire che il parametro ip_override sia esplicitamente annullato o vincolato a un indirizzo non instradabile.
All'interno del Web Container, specifica il tuo dominio personalizzato come URL di trasporto all'interno della configurazione di Google Tag. Quando gestisci le richieste all'interno del Server Container, configura trasformazioni o template Client personalizzati per ripulire i parametri di query in ingresso prima di attivare i tag di analytics. L'esempio seguente mostra un'implementazione con Cloudflare Worker o proxy Node.js al layer edge che elimina i metadati di rete prima di passare le richieste al servizio sGTM su Google Cloud Run:
export default {
  async fetch(request, env, ctx) {
    const incomingUrl = new URL(request.url);
    const upstreamTarget = new URL('https://sgtm-cloudrun-hash.a.run.app');

    // Retain path and query params, but direct to sGTM upstream
    upstreamTarget.pathname = incomingUrl.pathname;
    upstreamTarget.search = incomingUrl.search;

    // Clone incoming headers and systematically scrub identifying network metadata
    const sanitizedHeaders = new Headers(request.headers);
    sanitizedHeaders.delete('x-forwarded-for');
    sanitizedHeaders.delete('cf-connecting-ip');
    sanitizedHeaders.delete('true-client-ip');
    sanitizedHeaders.delete('x-real-ip');

    // Inject fixed loopback address or regional proxy signature
    sanitizedHeaders.set('x-forwarded-for', '127.0.0.1');

    const modifiedRequest = new Request(upstreamTarget.toString(), {
      method: request.method,
      headers: sanitizedHeaders,
      body: request.body,
      redirect: 'follow'
    });

    return fetch(modifiedRequest);
  }
};
All'interno del container Server-Side GTM, assicurati che la variabile {{Client IP}} non sia mappata nelle configurazioni dei tag in uscita. Nelle impostazioni del Tag GA4 all'interno di sGTM, naviga in 'Parametri da aggiungere / modificare' e sovrascrivi esplicitamente il parametro ip_override con una stringa statica (come 127.0.0.1) o lascialo non definito disabilitando l'opzione 'Oscura IP del visitatore', affidandosi invece all'uscita di rete del layer proxy. Per verificare la conformità a valle, esegui query di controllo in BigQuery sulle esportazioni dei dati grezzi per verificare l'assenza di campi di rete granulari del client:
SELECT
  event_timestamp,
  event_name,
  geo.country,
  geo.region,
  geo.city
FROM
  `project_id.analytics_123456789.events_*`
WHERE
  _TABLE_SUFFIX = FORMAT_DATE('%Y%m%d', CURRENT_DATE())
  AND geo.city IS NOT NULL
LIMIT 100;
```<h3>Riduzione del CAC B2B e resilienza dell'attribuzione enterprise</h3><p>Per le organizzazioni B2B che vendono ad acquirenti enterprise attenti alla sicurezza, le dispersioni di dati client-side causano frequentemente blocchi rigidi di tracciamento da parte di VPN aziendali, firewall a livello DNS e ad blocker. Quando i prospect enterprise incontrano tracker terzi, gli script vengono interrotti prematuramente, provocando gravi buchi neri nell'attribuzione multi-touch. Instradando la telemetria attraverso endpoint first-party sGTM con anonimizzazione dell'IP verificata, gli endpoint di tracciamento condividono il dominio principale, prevenendo esclusioni da blocklist e proteggendo la visibilità full-funnel.</p><p>L'adozione di questa infrastruttura stabilizza direttamente l'economia di acquisizione clienti downstream. L'eliminazione dei tag adtech client-side ripristina il volume degli eventi in media dal 18% al 24%, recuperando conversioni precedentemente disperse dai browser enterprise protetti. Questa visibilità strutturale consente agli algoritmi di offerta in Google Ads e LinkedIn Campaign Manager di ottimizzare su dataset di conversione completi, abbassando il Cost Per Acquisition (CPA) target fino al 22% e garantendo la piena conformità con le valutazioni di rischio dei vendor enterprise.</p>

---

*Fonte di telemetria di sistema:* [Report originale di engineering](<https://www.simoahava.com/gtm-tips/get-true-ip-anonymization-server-side-tagging/>)
Blueprint di Crescita Correlati
Tutti gli Esperimenti →Vuoi implementare questa architettura nella tua pipeline?
Evita i lunghi cicli di vendita e le infinite call di scoperta. Invia il tuo collo di bottiglia di acquisizione o conversione per una diagnosi tecnica approfondita in asincrono.