Reverse Proxy sGTM su Next.js: Tracking First-Party
Quando invii i dati analytics verso domini di terze parti, browser e ad blocker bloccano fino al 30% delle conversioni. Un reverse proxy su Next.js instrada GTM dal tuo dominio per recuperare l'attribuzione persa.
Indice dei Contenuti
- Cos'è un reverse proxy e perché conta per il tracking
- Perché i setup analytics standard falliscono in pratica
- Come funziona la soluzione con i rewrite di Next.js
- Checklist di implementazione per il tuo stack di telemetria
Cos'è un reverse proxy e perché conta per il tracking
Pensa a un reverse proxy come a un vigile intelligente posizionato proprio davanti alla porta d'ingresso del tuo sito. Invece di lasciare che il browser dei visitatori invii dati direttamente a Google o Meta, intercetta silenziosamente quelle richieste analytics e le inoltra dal tuo stesso dominio verso un server di tracciamento nascosto. Poiché il traffico appare come una normale parte del tuo sito, i browser smettono di bloccarlo — recuperando conversioni perse e velocizzando il caricamento delle pagine.
Passare dagli script di terze parti al routing first-party
In un setup tradizionale, il sito carica script esterni che spediscono gli eventi direttamente verso domini terzi come google-analytics.com. I browser moderni e gli ad blocker segnalano immediatamente queste connessioni esposte, tagliando segnali di conversione preziosi. Passare al routing first-party risolve il problema puntando i tag verso un percorso sul tuo dominio, come tuodominio.com/metrics. Il reverse proxy gestisce il passaggio server-to-server dietro le quinte, proteggendo la durata dei cookie e mantenendo rapide le prestazioni della pagina.
Tracking standard vs. routing con reverse proxy
Puoi verificare come si comportano i tuoi tag attuali con il nostro Tracking Inspector gratuito prima di modificare il codice. Ecco come si confrontano le due architetture nella pratica:
| Metrica | Setup Standard (Terze Parti) | Reverse Proxy (First-Party) |
| :--- | :--- | :--- |
| Impatto Ad Blocker | Alto (15%–35% perdita segnali) | Minimo (instradato dal tuo dominio) |
| Latenza di Rete | Più alta (lookup DNS esterni extra) | Più bassa (riusa la connessione del sito) |
| Durata Cookie | Limitata a 1–7 giorni su Safari | Estesa tramite cookie impostati lato server |
| Complessità Setup | Bassa (incolli uno snippet) | Moderata (edge worker o regola rewrite) |
Per vedere come questa architettura gestisce identificatori utente persistenti tra siti diversi, esplora la nostra guida sul tracking cross-domain con FPID lato server.
Perché i setup analytics standard falliscono in pratica
Quando il tuo sito invia dati di tracciamento direttamente a domini terzi come google-analytics.com o connect.facebook.net, i browser moderni e gli strumenti privacy li trattano come tracker indesiderati e li bloccano. In pratica significa perdere fino al 30% dei dati di conversione prima ancora che arrivino nei report. I dati mancanti distorcono il Return on Ad Spend (ROAS), mentre caricare più script esterni rallenta il caricamento della pagina e peggiora l'esperienza utente.
Quando il tracciamento si rompe a livello di rete, l'attribuzione imprecisa si propaga silenziosamente su dashboard e algoritmi ads. Puoi osservare un effetto simile in questo build log su come risolvere i rogue referral nell'attribuzione GTM.
Tre colli di bottiglia tecnici che rompono l'analytics client-side
Quasi tutti i setup client-side standard falliscono per tre comportamenti prevedibili di browser e reti:
| Modalità di Errore | Causa Tecnica | Impatto di Business |
| :--- | :--- | :--- |
| Blacklist DNS | Estensioni come uBlock Origin e Brave Shields confrontano i domini vendor con liste di blocco. | Le conversioni degli utenti attenti alla privacy spariscono del tutto. |
| Cookie Ridotti da Safari | L'Intelligent Tracking Prevention (ITP) di Safari limita i cookie client-side a 7 giorni o meno. | I cicli di vendita multi-settimana appaiono come traffico diretto scollegato. |
| Tassa di Latenza Esterna | Ogni vendor terzo richiede un lookup DNS, handshake TCP e negoziazione TLS separati. | Largest Contentful Paint (LCP) più lento e bounce rate più alto. |
Verificare l'esposizione attuale del browser
Prima di spostare il tracciamento su un endpoint server first-party, controlla cosa il browser sta bloccando o rallentando oggi. Puoi scansionare i tag live con il nostro Tracking Inspector, oppure controllare le chiamate fallite direttamente nella scheda Network di Chrome DevTools filtrando per richieste bloccate:
status-code:0 OR is:blocked-by-client
Se vedi (blocked:other) accanto a collect o fbevents.js, le tue piattaforme ads stanno ottimizzando su segnali di fatturato incompleti.
Come funziona la soluzione con i rewrite di Next.js
Invece di costringere i browser dei visitatori a connettersi a un dominio Google di terze parti, possiamo configurare Next.js per intercettare le richieste su un percorso locale come /tracking e passarle silenziosamente al nostro server Google Tag Manager (GTM). Agli occhi del browser e degli ad blocker, ogni chiamata analytics sembra una normale richiesta first-party verso il tuo sito. Questo mantiene affidabile la misurazione senza cambiare il caricamento delle pagine.
Flusso delle richieste e caching all'edge
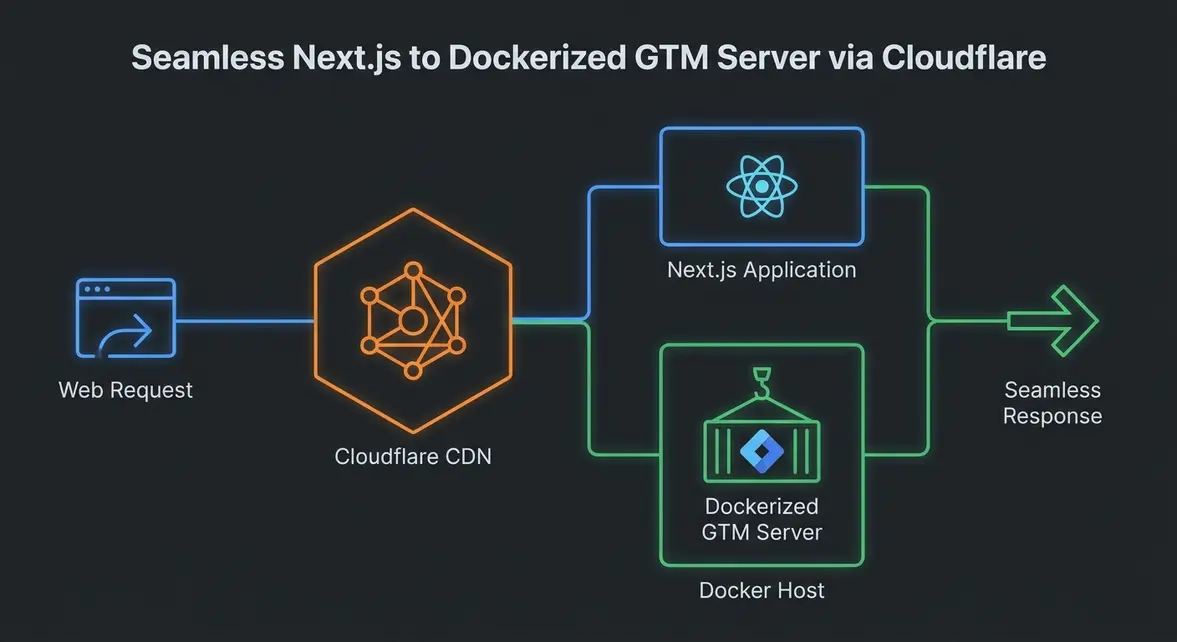
Ecco come viaggia il traffico dal browser del visitatore al container GTM su Docker:
- Cloudflare CDN: sta davanti all'app Next.js, gestisce SSL e mette in cache all'edge gli script statici del container come
gtm.jsper mantenerelatency < 10msai caricamenti successivi. - Next.js Rewrites: intercetta le richieste
/tracking/:path*in ingresso e le inoltra internamente all'URL del tuo server GTM senza cambiare la barra indirizzi del browser. - Server GTM su Docker: riceve la richiesta proxata nel container, legge gli header di rete reali del visitatore e invia eventi puliti server-side a GA4 o alle piattaforme ads.
Configurare next.config.ts
Aggiungi questa regola di rewrite al file next.config.ts. Quando fa proxy verso una destinazione esterna, Next.js preserva gli header di inoltro come X-Forwarded-For (il vero IP del visitatore) e X-Forwarded-Host (il tuo dominio primario) così il container Docker attribuisce le sessioni in modo accurato:
import type { NextConfig } from "next";

const nextConfig: NextConfig = {
  async rewrites() {
    return [
      {
        // Preserva X-Forwarded-For e X-Forwarded-Host verso il container GTM
        source: "/tracking/:path*",
        destination: `${process.env.GTM_SERVER_URL}/:path*`,
      },
    ];
  },
};

export default nextConfig;
Imposta GTM_SERVER_URL nelle variabili d'ambiente con l'endpoint del tuo container Docker. Dopo il deploy, carica una pagina e verifica che /tracking/gtm.js risponda 200 OK usando il nostro Tracking Inspector.
Checklist di implementazione per il tuo stack di telemetria
Prima di spegnere i vecchi tag analytics, devi verificare che i dati reali dei visitatori fluiscano correttamente attraverso il nuovo endpoint first-party. Tenere attive entrambe le configurazioni in parallelo per una breve finestra di test evita buchi silenziosi nei dati se una regola di routing o un'impostazione del container fallisce.
Checklist pre-lancio
Controlla ogni livello dello stack in ordine così da isolare eventuali errori di configurazione prima che il traffico live dipenda dalla pipeline:
- Configurazione DNS: punta il sottodominio dedicato (ad esempio
metrics.tuodominio.com) tramite record CNAME all'host del container server-side e verifica che il certificato TLS sia emesso correttamente. - Deploy Next.js: verifica che i rewrite in
next.config.tso il middleware edge inoltrino i percorsi di telemetria senza rimuovere cookie first-party, parametri query o headerUser-Agent. - Configurazione client GTM: aggiorna il
Transport URLdentro il container web Google Tag Manager (GTM) con il nuovo endpoint e assicurati che il client GA4 del container server sia pronto a gestire le richieste in ingresso. - Verifica scheda Network: apri gli Strumenti per Sviluppatori del browser, filtra la scheda Network per il tuo sottodominio e attiva una page view e un evento di conversione. Conferma che script ed eventi restituiscano
200o204invece di puntare a domini terzi. Puoi anche validare tag e stati consenso con il nostro Tracking Inspector.
Benchmark di base per la telemetria
Una volta che il traffico scorre sull'endpoint first-party, monitora la telemetria rispetto a queste soglie realistiche prima di dismettere il vecchio setup:
| Metrica | Soglia Target | Metodo di Verifica |
| :--- | :--- | :--- |
| Tasso consegna eventi | >95% rispetto al vecchio setup | Confronta sessioni e conversioni su 24h |
| Latenza script in cache | <10ms tempo di risposta | Waterfall tempi nella scheda Network |
| Tasso errori endpoint | <0.5% (4xx o 5xx) | Log del container server e analytics edge |
Mantieni attivi in parallelo i vecchi tag client-side per almeno 48 ore di traffico normale. Quando il nuovo endpoint rispetta con costanza questi benchmark, puoi rimuovere in sicurezza gli script ridondanti e lavorare su una pipeline di telemetria più pulita.
Spostare il tracciamento in contesto first-party con un reverse proxy sGTM su Next.js è uno degli interventi ingegneristici a più alto impatto che puoi fare per il team marketing: ripristina la visibilità sui percorsi reali, mantiene vivi i cookie ed elimina la latenza degli script terzi. Se noti discrepanze nelle dashboard Meta o Google Ads, richiedi una diagnosi gratuita di 48h per progettare una pipeline server-side affidabile.
Memo Strategici Correlati
Tutti gli Articoli →Implementare Meta CAPI e GA4 tramite Cloudflare Workers per un Server-Side Tracking deterministico
Il tracciamento lato client è un relitto del passato. Se nel 2026 ti affidi ancora ai pixel del browser per alimentare Meta e Google, stai volontariamente accecando i tuoi algoritmi di acquisizione...
Mascherare l'infrastruttura backend: Un'architettura di proxy server nel 2026 per SaaS zero-trust
L'esposizione diretta dell'origine non è più una semplice svista tecnica; è un suicidio finanziario. Nel 2026, instradare traffico pubblico non mascherato verso i database primari o le applicazioni...
Vuoi applicare questo sistema nel tuo business?
Che tu gestisca un'azienda o un team marketing/tech, condividi il sito e il tuo collo di bottiglia: entro 48 ore ricevi un piano d'azione chiaro.