Governance Programmatica di GTM tramite API Tag Manager
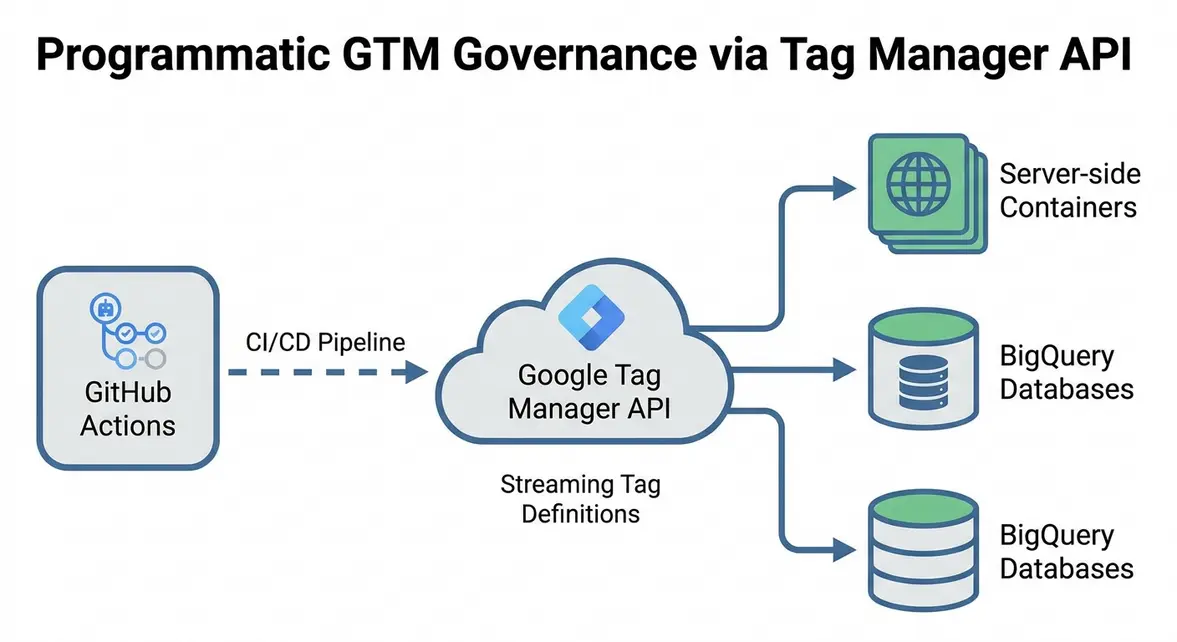
Governance Automatizzata dei Tag tramite API Google Tag Manager
La configurazione manuale dei container nell'interfaccia web di Google Tag Manager (GTM) introduce deviazioni di configurazione (configuration drift), iniezione di codice JavaScript di terze parti non validato e gravi discrepanze di tracciamento su proprietà aziendali multi-tenant. Il passaggio dalla manutenzione visiva punta-e-clicca dei container alla gestione programmatica headless mediante le API GTM v2 trasforma il deployment dei tag in un ciclo di vita software deterministico e controllato. Questa evoluzione elimina i tag arbitrari non approvati e stabilisce pipeline di tagging riproducibili.
I setup di tracciamento tradizionali si affidano a team di marketing distribuiti che pubblicano manualmente script HTML personalizzati e attivatori direttamente nell'area di lavoro di produzione. Questo flusso visivo genera una proliferazione incontrollata di script, chiamate dataLayer.push non validate e frequenti race condition che corrompono la consistenza dello schema analitico. Le API GTM v2 forniscono endpoint programmatici per ispezionare, esportare, confrontare (diff), clonare e pubblicare tag, trigger e variabili su aree di lavoro isolate tramite pipeline CI/CD.
SEO Tecnico e Colli di Bottiglia nell'Esecuzione Client-Side
I container GTM eseguiti lato client tramite caricatori di script tradizionali compromettono direttamente i Core Web Vitals, in particolare Interaction to Next Paint (INP) e Total Blocking Time (TBT). Quando gli stack di marketing appesantiscono i container con decine di attivatori ridondanti basati sullo scraping del DOM e pixel di terze parti non minificati, il thread principale del browser si blocca durante le finestre critiche di caricamento iniziale.
Da una prospettiva di SEO tecnico, un carico di lavoro eccessivo sul main-thread ritarda l'idratazione e la valutazione del rendering client-side da parte di Googlebot. Sebbene Googlebot esegua JavaScript, code di esecuzione script troppo pesanti possono superare i limiti di budget temporale, portando alla mancata indicizzazione degli stati dell'applicazione o a un'idratazione incompleta dei metadati strutturati. L'ispezione programmatica dei container consente ai team di ingegneria di verificare le condizioni di attivazione, eliminare i listener DOM inattivi e migrare l'esecuzione di terze parti fuori dal thread client.
I requisiti architetturali chiave per l'audit programmatico dei container includono:
- Applicazione di regole di attivazione esplicite: limitare l'attivazione di tutti i tag di fornitori non critici a eventi successivi a
gtm.domo tramite webhook HTTP su Server-Side GTM. - Validazione dello schema: convalidare programmaticamente che ogni variabile richiamata in uno script personalizzato corrisponda a una chiave tipizzata in modo rigoroso nel dataLayer unificato.
- Mappatura dell'albero delle dipendenze: analizzare l'ordine di attivazione dei tag, le dipendenze padre-figlio tra trigger e i trigger di blocco per identificare riferimenti circolari prima dell'esportazione del container.
Implementazione Marketing Ops: Deployment dei Container in CI/CD
Il seguente runbook definisce la governance automatizzata delle aree di lavoro GTM. Il primo script utilizza il client Node.js @googleapis/tagmanager per estrarre la configurazione del container, verificare la presenza di tag HTML personalizzati non autorizzati ed esportare l'architettura JSON bonificata.
import { google } from 'googleapis';
import * as fs from 'fs';

interface AuditResult {
  unauthorizedTags: string[];
  totalTags: number;
  containerId: string;
}

async function auditGtmContainer(accountId: string, containerId: string, workspaceId: string): Promise<AuditResult> {
  const auth = new google.auth.GoogleAuth({
    scopes: ['https://www.googleapis.com/auth/tagmanager.readonly'],
  });

  const tagmanager = google.tagmanager({ version: 'v2', auth });
  const parent = `accounts/${accountId}/containers/${containerId}/workspaces/${workspaceId}`;

  const response = await tagmanager.accounts.containers.workspaces.tags.list({ parent });
  const tags = response.data.tag || [];

  const unauthorizedTags: string[] = [];

  for (const tag of tags) {
    // Segnala i tag HTML personalizzati grezzi privi di revisione ingegneristica
    if (tag.type === 'html') {
      unauthorizedTags.push(tag.name || 'Unnamed HTML Tag');
    }
  }

  const result: AuditResult = {
    containerId,
    totalTags: tags.length,
    unauthorizedTags,
  };

  fs.writeFileSync('gtm-audit-report.json', JSON.stringify(result, null, 2));
  return result;
}

auditGtmContainer('12345678', '98765432', '10');
Il secondo componente è un flusso di lavoro GitHub Actions che esegue gli script di validazione del container su ogni pull request. Questa pipeline verifica che nessuna modifica agli script violi le policy di sicurezza o faccia riferimento a variabili non definite come {{Page URL}} senza wrapper di normalizzazione standard.
name: GTM Container Linter and Security Gate

on:
  pull_request:
    paths:
      - 'tracking-schema/**'

jobs:
  audit-container:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout Source Code
        uses: actions/checkout@v4

      - name: Setup Node.js Runtime
        uses: actions/setup-node@v4
        with:
          node-version: '20.x'
          cache: 'npm'

      - name: Install Dependencies
        run: npm ci

      - name: Execute GTM API Governance Audit
        env:
          GOOGLE_APPLICATION_CREDENTIALS: ${{ secrets.GTM_SERVICE_ACCOUNT_KEY }}
        run: |
          node scripts/audit-gtm.js
          UNAUTHORIZED_COUNT=$(jq '.unauthorizedTags | length' gtm-audit-report.json)
          if [ "$UNAUTHORIZED_COUNT" -gt 0 ]; then
            echo "Security check failed: Detected $UNAUTHORIZED_COUNT unapproved Custom HTML tags."
            exit 1
          fi
Accelerazione della Crescita B2B e Mitigazione del Rischio Enterprise
La gestione programmatica dei container impatta direttamente sull'economia unitaria B2B enterprise proteggendo i modelli di attribuzione del fatturato dagli errori umani di tracciamento. Quando si rilasciano architetture di tracciamento su sottodomini localizzati o su sottopercorsi di applicazioni SaaS multi-tenant, il deployment automatizzato tramite script elimina settimane di setup manuale per ogni area di lavoro. Questa pipeline riduce i tempi di rilascio di oltre il 90%, garantendo parametri uniformi di risoluzione dell'identità tra Google Analytics 4, HubSpot e il data warehouse aziendale.
Sotto il profilo della conformità e della gestione del rischio, la governance headless agisce come una barriera deterministica contro le violazioni delle normative GDPR e dei requisiti SOC 2 Type II. Utilizzando le API GTM per ispezionare la logica di attivazione dei tag, i data engineer possono verificare programmaticamente che i pixel di conversione vengano eseguiti solo quando i parametri espliciti di consenso (come {{Consent State}}) risultano impostati su granted. Ciò azzera il rischio finanziario che tag arbitrari estraggano informazioni di identificazione personale (PII) prima della conferma del consenso, proteggendo la pipeline di fatturato aziendale.
System Telemetry Source: Original Engineering Report
Blueprint di Crescita Correlati
Tutti gli Esperimenti →Vuoi implementare questa architettura nella tua pipeline?
Evita i lunghi cicli di vendita e le infinite call di scoperta. Invia il tuo collo di bottiglia di acquisizione o conversione per una diagnosi tecnica approfondita in asincrono.