Gestione dello Stato Server-Side con le Restrizioni ITP 2.1
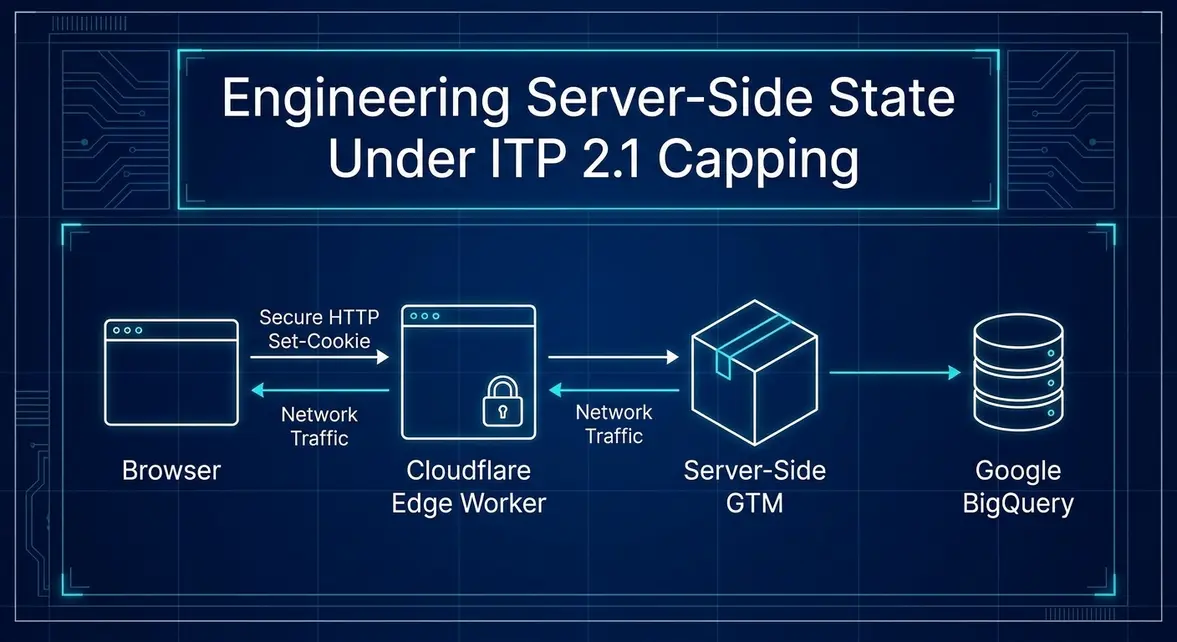
Meccanismi di Archiviazione Effimera di WebKit ITP 2.1 e Decadimento dei Cookie First-Party
Takeaway Architetturale Esecutivo: WebKit ITP 2.1 limita tutti i cookie generati dal browser tramite document.cookie a una scadenza massima di 7 giorni, invalidando i modelli di attribuzione multi-touch per cicli di vendita che superano le 168 ore. I team di ingegneria devono abbandonare la scrittura degli identificatori lato client e migrare la gestione dei token utente agli header di risposta HTTP dell'edge tramite la direttiva Set-Cookie. Continuare a fare affidamento sulla persistenza dello stato a livello di browser genera una forte frammentazione delle coorti, gonfiando artificialmente il conteggio dei visitatori unici e oscurando i percorsi di acquisizione organica a lungo termine.
In passato, le librerie di tracciamento client-side come Google Analytics (gtag.js), Segment (analytics.js) e il Pixel di Meta aggiravano le restrizioni sui cookie di terze parti di Safari scrivendo identificatori pseudonimi univoci di dispositivo (come i cookie _ga o _fbp) direttamente nel contesto first-party del documento. ITP 2.1 elimina questo workaround applicando un limite algoritmico a tutti i cookie generati via client, riducendo qualsiasi scadenza superiore a 7 giorni a un massimo tassativo di 7 giorni. Se un utente non torna sul dominio entro questa finestra temporale, Safari cancella il client ID. Alla visita successiva, il browser assegna un nuovo ID, scindendo un unico utente reale in due entità separate e disconnesse nei report storici.
Questo cambio architetturale colpisce formalmente l'ecosistema del tracciamento cross-site, ma provoca danni collaterali strutturali alle legittime implementazioni di web analytics. Poiché WebKit ha progressivamente chiuso anche i fallback su localStorage e sessionStorage nelle iterazioni successive (come ITP 2.3), la gestione dell'identità persistente non può più operare all'interno del contesto di esecuzione JavaScript del client. I team di ingegneria che scalano l'acquisizione organica devono ricostruire le proprie pipeline per generare e mantenere lo stato a monte della sandbox del browser.
Impatto sul SEO Tecnico, Modelli di Attribuzione e Architettura Edge Distribuita
Sotto il profilo del marketing tecnico e dell'architettura di ricerca, il degrado dei cookie client-side danneggia l'analisi del traffico organico. Nel settore B2B SaaS e nelle vendite ad alto ticket, il ciclo medio di vendita varia tra i 30 e i 90 giorni. Quando la ricerca organica opera come canale principale di scoperta top-of-funnel (TOFU), una prima visita da ricerca organica seguita da un ritorno diretto 14 giorni dopo viene registrata come un utente completamente nuovo entrato da canale diretto. La keyword organica, la landing page e l'architettura tecnica di riferimento perdono qualsiasi credito di attribuzione, inducendo i team di growth a calcolare in modo errato il Customer Acquisition Cost (CAC) blended e a sotto-investire nei cluster di contenuto ad alto rendimento.
Il cambio di paradigma operativo richiede di spostare la persistenza dagli script client agli header di risposta HTTP gestiti all'edge. I motori di ricerca e i browser moderni valutano rigorosamente le metriche di velocità come Cumulative Layout Shift (CLS) e Largest Contentful Paint (LCP). Affidarsi a script client-side pesanti per calcolare fingerprinting o convalidare identità locali satura il thread principale del browser e introduce ritardi nell'idratazione su Next.js App Router e architetture headless.
Per preservare l'integrità deterministica dei dati senza degradare i Core Web Vitals, le organizzazioni devono instradare la telemetria attraverso un reverse proxy proprietario o un cluster Server-side Google Tag Manager (sGTM) configurato su un sottodominio dedicato (es. data.domain.com mappato sui record A/AAAA del dominio primario). Intercettando il traffico all'edge, i server analizzano le richieste in ingresso ed emettono direttive Set-Cookie autenticate e conformi che rimangono immuni alle restrizioni di ITP 2.1:
- Identità Guidata dagli Header HTTP: Le chiamate
document.cookienel browser vengono completamente sostituite da header HTTPSet-Cookieconformi a RFC 6265 restituiti dai worker edge. - Continuità dell'Attribuzione: I parametri delle query di ricerca organica di primo contatto, i tag UTM e le URL delle landing page vengono associati a un identificatore server immutabile, preservando i percorsi di attribuzione multi-touch su oltre 30 giorni.
- Riduzione delle Metriche Fittizie: I conteggi gonfiati di utenti unici causati dai cicli di reset dei cookie vengono neutralizzati, normalizzando le distribuzioni tra visitatori nuovi e di ritorno su WebKit e Safari.
- Stabilizzazione dei Core Web Vitals: Trasferire la logica di tracciamento su Cloudflare Workers o container server-side rimuove dai 40 ai 70 KB di bundle di script terzi non necessari dai percorsi di esecuzione del browser.
Runbook Marketing Ops: Configurazione di Cookie Server-Side con Edge Workers e sGTM
Per mitigare la scadenza forzata a 7 giorni introdotta da ITP 2.1, rilascia una funzione edge di reverse proxy su Cloudflare Workers o AWS CloudFront Lambda@Edge. Questo worker esamina le richieste web in arrivo, legge i cookie di telemetria esistenti, genera un UUID RFC4122 se assente e lo invia direttamente al client tramite un header di risposta HTTP Set-Cookie.
Passo 1: Rilascia questo Cloudflare Worker per intercettare le richieste dei client, stabilire un cookie first-party a lunga durata e inoltrare lo stato all'origine e agli endpoint di tracciamento a valle:
// Cloudflare Worker: Generazione e Persistenza dell'Identità First-Party all'Edge
export default {
  async fetch(request, env, ctx) {
    const url = new URL(request.url);
    const cookieHeader = request.headers.get('Cookie') || '';

    // Estrazione dell'identificatore gestito dal server
    const match = cookieHeader.match(/(?:^|; )__secure_edge_uid=([^;]*)/);
    let edgeUid = match ? decodeURIComponent(match[1]) : null;
    let isNewUid = false;

    if (!edgeUid) {
      edgeUid = crypto.randomUUID();
      isNewUid = true;
    }

    // Clona la richiesta e inietta l'header di identità per i servizi a monte
    const modifiedHeaders = new Headers(request.headers);
    modifiedHeaders.set('x-edge-identity', edgeUid);

    const originRequest = new Request(request, {
      headers: modifiedHeaders,
    });

    const response = await fetch(originRequest);
    const modifiedResponse = new Response(response.body, response);

    // Se l'identificatore è nuovo o aggiornato, emetti il Set-Cookie HTTP persistente
    if (isNewUid) {
      const cookieValue = `__secure_edge_uid=${edgeUid}; Path=/; Domain=${url.hostname}; Max-Age=31536000; Secure; HttpOnly; SameSite=Lax`;
      modifiedResponse.headers.append('Set-Cookie', cookieValue);
    }

    return modifiedResponse;
  }
};
Passo 2: Esegui la riconciliazione dell'identità all'interno del data warehouse (es. BigQuery) per ricollegare i percorsi utente frammentati in cui sono stati assegnati più ID client durante un ciclo di acquisto prolungato.
-- BigQuery: Riconciliazione delle Sessioni tramite Identità Server-Side Edge
WITH raw_events AS (
  SELECT
    event_timestamp,
    user_pseudo_id AS client_ga_id,
    (SELECT value.string_value FROM UNNEST(event_params) WHERE key = 'edge_uid') AS server_edge_uid,
    event_name,
    traffic_source.source AS source,
    traffic_source.medium AS medium
  FROM
    `enterprise_analytics.analytics_401928412.events_*`
  WHERE
    _TABLE_SUFFIX BETWEEN '20240101' AND '20240331'
),
identity_map AS (
  -- Mappatura dei client_ga_id effimeri sugli identificatori immutabili server_edge_uid
  SELECT DISTINCT
    client_ga_id,
    FIRST_VALUE(server_edge_uid)
      OVER (PARTITION BY client_ga_id ORDER BY event_timestamp ASC) AS canonical_edge_uid
  FROM raw_events
  WHERE server_edge_uid IS NOT NULL
)
SELECT
  r.event_timestamp,
  COALESCE(i.canonical_edge_uid, r.server_edge_uid, r.client_ga_id) AS resolved_actor_id,
  r.event_name,
  r.source,
  r.medium
FROM raw_events r
LEFT JOIN identity_map i ON r.client_ga_id = i.client_ga_id
ORDER BY resolved_actor_id, event_timestamp ASC;
Assicurati che tutti i container Server-side Tag Manager (sGTM) utilizzino la variabile {{Cookie Identifier}} mappata su __secure_edge_uid. Configura le richieste uscenti del Measurement Protocol di GA4 per valorizzare il campo client_id utilizzando questo token gestito dal server, neutralizzando di fatto la finestra di cancellazione a 7 giorni di ITP.
Ottimizzazione MRR Enterprise B2B, Salvaguardia delle Finestre di Attribuzione e Mitigazione del Rischio CAC
Nelle aziende SaaS enterprise e B2B mid-market, un'attribuzione imprecisa gonfia direttamente i valori di CAC blended e destabilizza le previsioni di pipeline commerciale. Quando i dispositivi WebKit (che rappresentano oltre il 50% del traffico web mobile executive e desktop Mac) resettano lo storage client-side ogni 7 giorni, un responsabile ingegneristico che scopre il prodotto tramite documentazione tecnica ad alto intento il giorno 1 e prenota una demo il giorno 22 appare nei report executive come una conversione diretta non assistita. Di conseguenza, i responsabili growth riducono gli investimenti sui motori di contenuto tecnico e sulle directory SEO programmatiche che in realtà generano la pipeline di vendita.
Implementare la persistenza server-side tramite cookie HTTP conformi agli standard RFC protegge la modellazione del marketing mix multi-touch lungo l'intero ciclo di valutazione di 90 giorni. Riconciliare queste sessioni disconnesse restituisce la corretta attribuzione di primo contatto alle conversioni di fondo funnel, riducendo il CAC apparente per i canali di ricerca organica del 15% - 35% tra le coorti di acquirenti su Safari.
Inoltre, spostare la gestione dei cookie fuori dal JavaScript client riduce drasticamente l'esposizione aziendale a vettori di esfiltrazione dati come il Cross-Site Scripting (XSS). Impostare i flag HttpOnly e SameSite=Lax garantisce che lo stato di tracciamento non possa essere letto o manomesso da script terzi in esecuzione nel DOM. Questo isolamento soddisfa i rigorosi standard di conformità SOC 2 Type II e GDPR, assicurando contemporaneamente la piena integrità dei segnali di conversione del motore di analytics.
System Telemetry Source: Original Engineering Report
Blueprint di Crescita Correlati
Tutti gli Esperimenti →Vuoi implementare questa architettura nella tua pipeline?
Evita i lunghi cicli di vendita e le infinite call di scoperta. Invia il tuo collo di bottiglia di acquisizione o conversione per una diagnosi tecnica approfondita in asincrono.