Proteggere i Workflow n8n: Il Pattern Proxy per i Confini di Esecuzione
Il Segnale
I workflow di n8n trattano intrinsecamente le credenziali come dati in transito all'interno del grafo di esecuzione. Questa caratteristica architetturale comporta frequenti leak di secret all'interno dei log di esecuzione, nei file JSON esportati e negli assistenti di coding AI. La soluzione definitiva impone di isolare le credenziali dietro un confine di esecuzione (execution boundary) dedicato.
Il Cambio di Architettura
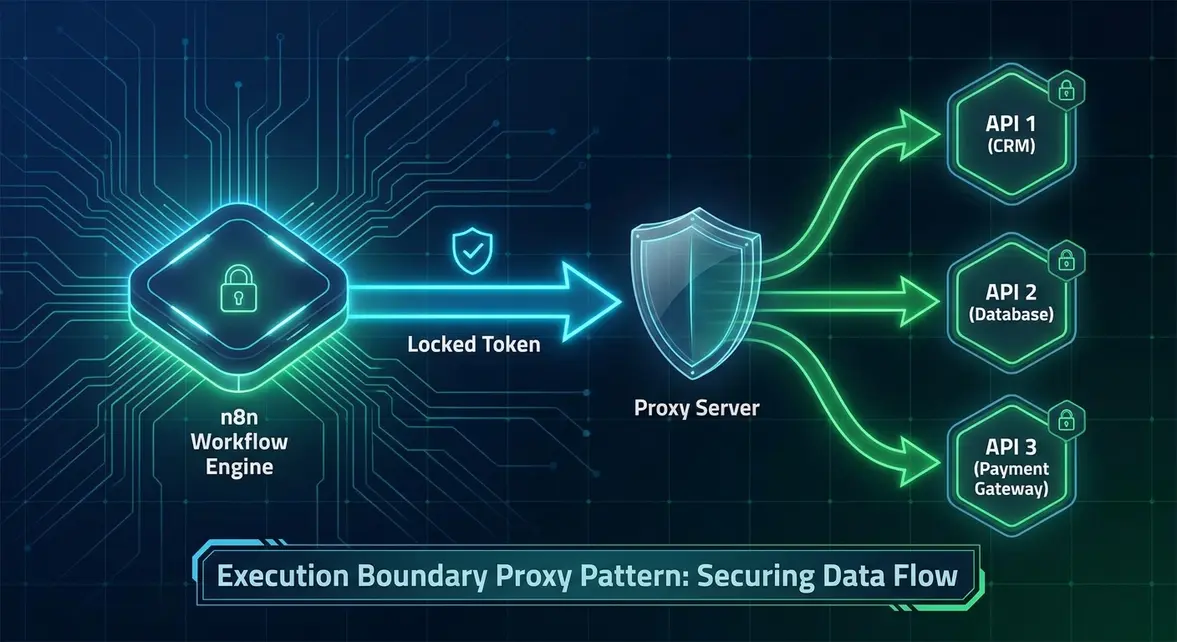
Affidarsi esclusivamente al credential store nativo di n8n risulta insufficiente quando gli sviluppatori incollano manualmente token all'interno dei nodi HTTP Request. Introducendo un layer di proxy, n8n necessita unicamente di un singolo token rotante per comunicare con il proxy. È quindi il proxy a iniettare in modo sicuro le reali credenziali API direttamente sul canale di rete.
- Impatto sui Sistemi: Centralizza trust e audit in un unico layer di proxy, riducendo drasticamente la superficie di attacco all'interno dell'ambiente n8n.
- Performance: Introduce un hop di rete minimo, del tutto trascurabile per workflow asincroni ma da sottoporre a benchmark per pipeline ad altissima frequenza.
- Scalabilità: Disaccoppia refresh dei token, caching e rotazione dalla logica del workflow, consentendo uno scaling indipendente del livello di gestione delle credenziali.
Pattern di Implementazione
Per implementare questo confine di esecuzione, segui un rigoroso processo di disaccoppiamento. Non permettere mai agli sviluppatori di inserire token in chiaro nei nodi HTTP.
- Distribuisci un servizio di proxy sicuro progettato per custodire e iniettare credenziali API esterne.
- Configura n8n per autenticarsi con il proxy tramite un singolo token proxy rotante.
- Archivia questo token proxy rigorosamente come credenziale Header Auth in n8n, garantendo che nel JSON esportato sia presente unicamente l'ID della credenziale.
- Instrada tutte le richieste HTTP in uscita da n8n attraverso il proxy.
- Implementa un monitoraggio granulare sul proxy per distinguere tra errori delle API esterne e downtime del proxy stesso.
La Prospettiva del Fractional CTO
Gli incidenti di sicurezza colpiscono direttamente l'MRR attraverso il churn dei clienti e il danno reputazionale. L'adozione di un execution boundary per le credenziali sposta l'onere della sicurezza dagli sviluppatori dei workflow a un layer infrastrutturale centralizzato. Questo riduce sensibilmente l'OPEX associato ad audit di conformità e incident response.
Inoltre, questa architettura abilita in sicurezza l'impiego di assistenti di AI coding per la generazione automatica dei workflow. Garantendo che nessun secret attivo risieda nel JSON del workflow, i team di ingegneria possono accelerare lo sviluppo senza rischiare catastrofiche esposizioni di credenziali.
Fonte Telemetria di Sistema: Report di Ingegneria Originale
Blueprint di Crescita Correlati
Tutti gli Esperimenti →Vuoi implementare questa architettura nella tua pipeline?
Evita i lunghi cicli di vendita e le infinite call di scoperta. Invia il tuo collo di bottiglia di acquisizione o conversione per una diagnosi tecnica approfondita in asincrono.