Design dell'API Gateway: Consolidare i microservizi sotto un'autenticazione unificata
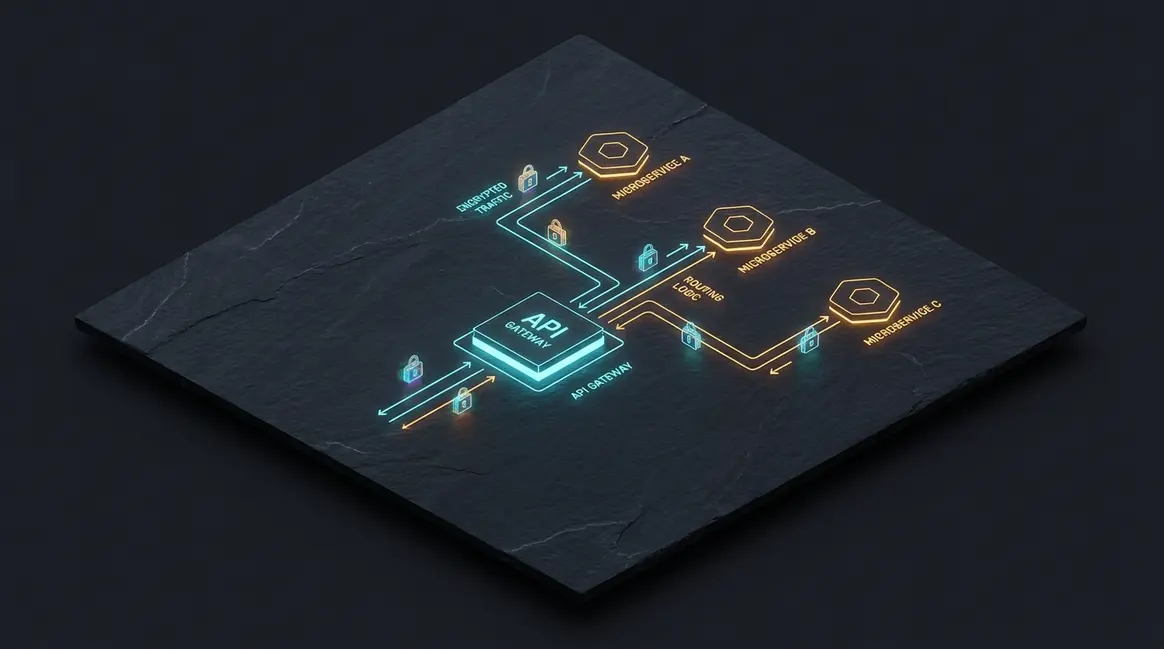
I sistemi distribuiti degradano frequentemente in passività di sicurezza ingestibili quando la logica di autenticazione è federata su microservizi autonomi. Nel mio framework architetturale, consolidare l'autenticazione a livello di API gateway perimetrale trasforma l'infrastruttura eliminando calcoli crittografici asimmetrici ridondanti, tagliando la latenza P99 e applicando l'isolamento multi-tenant a monte della logica di business.
Indice dei Contenuti
- Il costo dell'autenticazione distribuita nei microservizi legacy
- Topologia architetturale: Edge gateway vs. service mesh ingress
- Design del perimetro crittografico: Verifica asimmetrica e token exchange
- Claims enrichment e sanitizzazione degli header downstream
- Disaccoppiare l'enforcement delle policy: Sincronizzare l'autenticazione del gateway con PostgreSQL RLS
- Caching dei token ad alto throughput e meccanismi di revoca JWKS
- Provisioning dell'identità agentica autonoma e governance mTLS
- Telemetria, rate limiting ed economia FinOps del consolidamento del gateway
- Framework di migrazione deterministico: Dalla federazione all'autenticazione consolidata
Il costo dell'autenticazione distribuita nei microservizi legacy
Decentralizzare la verifica dei token su codebase di microservizi eterogenee è uno degli anti-pattern architetturali più costosi negli ambienti distribuiti moderni. Quando ogni servizio è costretto a operare come perimetro autonomo, l'infrastruttura sostiene una penale invisibile e cumulativa: la tassa dell'autenticazione distribuita. Nelle architetture ad alto throughput, una solida ottimizzazione di cloud FinOps richiede l'eliminazione dello spreco di calcolo non funzionale; tuttavia, l'autenticazione decentralizzata brucia quote consistenti di budget su ridondanti valutazioni crittografiche anziché sulla logica di business.
Ridondanza Crittografica e Degrado a Runtime
Quantificare questo costo rivela un'immediata inefficienza di calcolo. Consideriamo una tipica transazione di ingress che attraversa a cascata quattro servizi interni. Senza un offload centralizzato tramite una progettazione strategica dell'API Gateway Design, ogni singolo hop esegue indipendentemente verifiche asimmetriche ad alto consumo computazionale:
-
Carico Crittografico Asimmetrico: Convalidare firme
RS256oES256richiede complesse operazioni di esponenziazione modulare o su curve ellittiche. A 15.000 richieste al secondo (RPS), consumare da 1,2ms a 2,8ms di tempo CPU per hop esclusivamente per il calcolo a chiave pubblica sottrae fino al 35% della capacità di calcolo dei container dall'esecuzione del dominio applicativo. -
JWKS Fetch Storm: Ogni runtime polyglot gestisce la propria cache del JSON Web Key Set (JWKS). Cold start, cache miss o rotazioni delle chiavi innescano chiamate HTTPS in uscita ridondanti verso l'Identity Provider (IdP). Un improvviso picco di traffico può generare migliaia di round-trip di rete simultanei per il JWKS, introducendo picchi severi di tail latency (con spike del p99 oltre i 250ms) e saturando i rate limit dell'IdP.
-
Overhead di Parsing a Runtime: Decodificare e deserializzare i payload dei claim attraverso runtime eterogenei introduce una contesa disomogenea delle risorse. Un microservizio Go gestisce il parsing dei token con allocazioni heap minime, mentre i runtime Node.js e Python subiscono il sovraccarico del garbage collector e il blocco dell'event loop sotto carichi a elevata concorrenza.
Configuration Drift e Asimmetria di Enforcement
Distribuire la logica di autenticazione su stack polyglot genera inevitabilmente configuration drift. La postura di sicurezza di un'infrastruttura è solida solo quanto il repository meno manutenuto dell'albero delle dipendenze. Se un servizio Python si affida a una libreria JWT obsoleta che non convalida rigorosamente il parametro aud (audience) o ignora il claim nbf (not before), un utente malintenzionato può muoversi lateralmente attraverso quel nodo specifico, anche se i servizi upstream in Go applicano standard zero-trust impeccabili.
Inoltre, la revoca in tempo reale diventa impraticabile. Senza un enforcement centralizzato, propagare blacklist di token o modifiche ai metadati richiede complesse reti pub/sub di invalidazione distribuite su dozzine di servizi. Nella pratica, le credenziali compromesse rimangono operative sui microservizi a valle fino alla scadenza dei singoli TTL delle cache locali.
Cedimento Strutturale nelle Pipeline M2M su Larga Scala
Questo paradigma decentralizzato fallisce completamente quando si scalano pipeline Machine-to-Machine (M2M), loop di agenti automatizzati e workflow di orchestrazione ad alta frequenza su n8n. Le pipeline M2M generano volumi di transazioni non umane e a raffica che richiedono cicli di esecuzione inferiori a 50ms.
Quando agenti AI autonomi avviano rapide micro-transazioni interne, costringere i servizi downstream a eseguire la suite completa di verifiche federate su ogni singola RPC interna gonfia l'I/O di rete interno di oltre il 40%. Il risultato sono severi colli di bottiglia nel throughput, eventi incontrollati di autoscaling dei container e percorsi di esecuzione fragili che minano la scalabilità operativa autonoma.
Topologia architetturale: Edge gateway vs. service mesh ingress
Scegliere il corretto API Gateway Design per l'autenticazione unificata dei microservizi determina la latenza del sistema, la memoria baseline del cluster e il raggio di impatto (blast radius). Nel progettare la terminazione dei token, i team di ingegneria oscillano tipicamente tra due estremi: centralizzare la validazione su un edge gateway (come Envoy, Kong o runtime edge come Cloudflare Workers) oppure distribuire la verifica sui sidecar della service mesh interna (come Istio o Linkerd).
Il Trade-Off di Ingress: Centralizzazione all'Edge vs. Overhead dei Sidecar
Affidarsi esclusivamente ai sidecar della service mesh per terminare e analizzare i JSON Web Token (JWT) pubblici introduce un debito operativo significativo. Iniettare un sidecar Envoy in ogni pod di microservizio aggiunge un overhead di memoria da 50MB a 128MB per replica. Su un'infrastruttura che esegue centinaia di pod effimeri, ciò fa lievitare i costi di calcolo senza offrire un controllo granulare all'Edge. Inoltre, richiedere ai servizi downstream di recuperare autonomamente i JWKS remoti per convalidare le firme esterne introduce hop di rete imprevedibili sul P99 e potenziali problemi di rate limiting sui JWKS.
Al contrario, terminare le credenziali pubbliche interamente sull'edge gateway riduce l'impronta di memoria nel cluster e mantiene prevedibili le operazioni di ingress:
-
Semplicità Operativa: I punti di ingresso gestiscono le problematiche di perimetro — rate limiting, mitigazione DDoS e Cross-Origin Resource Sharing (CORS) — senza inquinare le configurazioni applicative interne.
-
Ottimizzazione degli Hop: Disaccoppiare la terminazione dei token esterni dal routing interno elimina handshake di autenticazione esterni ridondanti, tagliando da 15ms a 35ms dalle latenze end-to-end delle richieste.
-
Minimizzazione della Superficie di Attacco: I microservizi interni sono schermati dai token pubblici raw, mitigando attacchi di token spoofing e replay di credenziali sul traffico est-ovest.
La Topologia Ibrida Ottimale: Token Exchange al Perimetro
L'architettura ad alto throughput per i moderni stack di ingegneria — specialmente quelli che integrano workflow di automazione AI ad alta frequenza e webhook headless n8n — è una topologia ibrida basata sul token exchange. In questo modello, l'API gateway perimetrale agisce come un livello di traduzione dell'identità all'Edge, mentre una service mesh leggera applica confini di rete interni zero-trust.
Quando una richiesta in ingresso da parte di un utente finale o di un agente di crescita autonomo raggiunge il perimetro, l'API gateway edge termina la credenziale esterna (come un bearer token OAuth2/OIDC o una chiave API opaca). Il gateway verifica la firma, applica i rate limit globali e scambia la credenziale esterna con un token interno effimero con permessi ristretti (downscoped), ad esempio un JWT interno firmato con una chiave privata locale del cluster o un'asserzione di identità SPIFFE/SPIRE. Il gateway inoltra quindi la richiesta a una mesh interna mTLS, che garantisce la sicurezza crittografica in transito tra i carichi di lavoro senza richiedere ai pod interni di ispezionare gli schemi di identità esterni.
Imporre Confini Precisi dei Contratti API
Disaccoppiare l'autenticazione perimetrale dal networking interno della mesh garantisce una netta separazione delle responsabilità. I carichi di lavoro a monte non devono analizzare claim dinamici dei provider né gestire SDK di autenticazione di terze parti. Ogni microservizio interno si affida invece rigorosamente a header standardizzati (come X-Internal-Actor-ID o X-Tenant-Context) convalidati dalla mesh.
Mantenere questa chiara demarcazione richiede una rigorosa governance degli schemi. Allineando le strategie di routing con i principi di progettazione API-first, sia gli ingegneri sia le pipeline di deployment automatizzate possono far evolvere gli schemi perimetrali a monte indipendentemente dalle implementazioni dei microservizi a valle.
Design del perimetro crittografico: Verifica asimmetrica e token exchange
Disaccoppiare i consumatori esterni dai microservizi downstream richiede un livello di ingress zero-trust in grado di terminare credenziali eterogenee senza propagare l'overhead crittografico sulle reti interne. Nel moderno API Gateway Design, il perimetro funge da firewall per l'identità, ingerendo token authorization code asimmetrici OAuth 2.1, JWT di terze parti e chiavi API programmatiche, schermando al contempo i servizi downstream dal costo operativo della validazione esterna continua.
Verifica della Firma e Ingestione Resiliente dei JWKS
Gli Identity Provider esterni emettono token crittograficamente pesanti, tipicamente basati su algoritmi asimmetrici come RS256 o ES256. Validare queste firme sul gateway richiede una pipeline di recupero chiavi resiliente che prevenga picchi di latenza ed eviti fallimenti a cascata durante i disservizi del provider di identità.
-
Caching Asincrono Stale-While-Revalidate: Anziché interrogare l'Identity Provider in modo sincrono sui cache miss delle chiavi, l'ingress proxy mantiene una cache LRU in-memory del JSON Web Key Set (JWKS), supportata da una cache distribuita con TTL di 24 ore e un ciclo di aggiornamento asincrono in background ogni 15 minuti.
-
Rotazione Flessibile delle Chiavi: Durante la rotazione delle credenziali, header
kid(Key ID) imprevisti innescano un refresh isolato e con rate limiting verso l'endpoint JWKS standard. Se il provider upstream non è raggiungibile, la logica di fallback convalida i token rispetto alle chiavi pubbliche della generazione precedente conservate in cache, mantenendo una disponibilità dell'identità del 99,999% durante le finestre di deployment. -
Federazione degli Identity Provider: Per configurazioni che integrano un'architettura personalizzata di Identity Provider Supabase OAuth 2.1, l'edge gateway isola la verifica delle firme rigorosamente al livello di ingress, eliminando la necessità che i pod downstream mantengano chiavi pubbliche esterne o effettuino chiamate di rete in uscita.
Token Exchange RFC 8693 e Propagazione dell'Identità Interna
Propagare JWT esterni asimmetrici da 3KB lungo l'intenso traffico est-ovest dei microservizi introduce penalità estreme di serializzazione e larghezza di banda. Per risolvere questo problema, il gateway implementa il pattern RFC 8693 Token Exchange direttamente all'interno della pipeline di elaborazione delle richieste.
Una volta convalidato il token RS256 esterno, il gateway genera un token iper-ottimizzato, a esclusivo uso interno, firmato con un segreto simmetrico locale al cluster (HS256). Nelle architetture ad alto throughput, questo passaggio può bypassare del tutto la generazione di JWT interni rimuovendo l'header esterno Authorization e iniettando header HTTP firmati crittograficamente (es. X-Internal-Identity) contenenti ID utente canonici, ruoli e ambiti di tenancy. Questa trasformazione riduce la latenza di parsing crittografico da circa 18ms a < 1,2ms per hop di microservizio, riducendo le dimensioni del payload dei token fino all'88% e garantendo la non-ripudiabilità attraverso tutti i servizi downstream.
Claims enrichment e sanitizzazione degli header downstream
Un'architettura a microservizi disaccoppiata collassa al perimetro se i servizi downstream sono costretti a gestire la verifica crittografica e ad accettare header di ingresso non attendibili. Un solido API Gateway Design impone che i microservizi interni operino interamente all'interno di una rete privata zero-trust, consumando il contesto di identità convalidato esclusivamente tramite header upstream fidati.
Ingress Zero-Trust: Rimozione Deterministica degli Header
Consentire ai metadati forniti dal client di raggiungere le reti interne introduce vettori critici di iniezione di header ed escalation dei privilegi. Un attore malevolo potrebbe contraffare ruoli elevati inviando header raw come X-User-Roles: admin o aggirare l'isolamento multi-tenant con un X-Tenant-Id artefatto. Mitigare questo rischio richiede una sanitizzazione deterministica a livello di gateway prima dell'ispezione del token.
-
Purga degli Header di Ingress: Il gateway intercetta la richiesta HTTP in entrata e rimuove tutti gli header in ingresso corrispondenti alle signature interne (nello specifico
X-User-Id,X-Tenant-Id,X-User-RoleseX-Execution-Scope) prima dell'esecuzione della logica di instradamento o validazione. -
Verifica Crittografica all'Edge: Il gateway convalida il bearer token del client rispetto ai JWKS in cache tramite un motore crittografico asincrono e non bloccante, terminando all'Edge la stringa raw
Authorization: Bearer <token>. -
Iniezione degli Header Downstream: Una volta autenticata la richiesta, il gateway costruisce header interni immutabili a partire dal payload del token convalidato, inoltrandoli attraverso una mesh privata con mutual TLS (mTLS) ai microservizi downstream.
Arricchimento dei Claim In-Memory tramite Dragonfly e Redis
I payload dei token devono rimanere compatti per minimizzare l'overhead di trasporto: ciò significa che i claim effimeri enterprise — come matrici dinamiche di permessi, feature flag e chiavi di sharding del database per singolo tenant — non possono risiedere all'interno del JWT firmato. L'edge gateway funge invece da proxy di arricchimento, aggiungendo metadati di tenancy in tempo reale tramite un livello di cache in-memory basato su Dragonfly o Redis.
Dopo aver verificato la firma crittografica, il gateway estrae il subject (sub) e l'organization ID (org_id), eseguendo un lookup hash pipeline in-memory: HGETALL tenant:claims:{tenant_id}. Poiché le operazioni di ricerca operano a latenze inferiori al millisecondo (con una media tra 350 e 600 microsecondi), il gateway integra il contesto in tempo reale senza gonfiare il tempo totale di round-trip.
Il payload inoltrato si trasforma in un contratto arricchito: X-User-Id identifica l'attore autenticato, X-Tenant-Id applica i confini organizzativi, X-User-Roles fornisce mappature RBAC normalizzate e X-Execution-Scope stabilisce le quote di esecuzione per le pipeline di agenti AI e i worker in background. I microservizi interni analizzano direttamente questi header in chiaro, eliminando la necessità di decodificare payload crittografici o interagire con database di autenticazione.
Profilazione delle Prestazioni: Terminazione all'Edge vs. Validazione Distribuita
Distribuire la validazione dei JWT su venti microservizi indipendenti crea una massiccia ridondanza computazionale. Ciascun microservizio deve autonomamente parsare stringhe in base64, verificare firme digitali RSA o ECDSA, contattare endpoint JWKS remoti durante la rotazione delle chiavi e gestire lo stato di revoca locale. Consolidare questo processo all'Edge trasforma l'allocazione delle risorse nell'intero cluster.
| Metrica | Validazione Distribuita nei Microservizi | Terminazione Centralizzata sull'Edge Gateway | Delta |
|---|---|---|---|
| Carico CPU Downstream | 68% Allocazione Media Core | 14% Allocazione Media Core | -79,4% Consumo Risorse |
| Latenza P99 Interna | 42ms (Overhead Crittografico Ripetuto) | 6ms (Consumo Header in Chiaro) | -85,7% Riduzione Latenza |
| Overhead di Rete JWKS | N Chiamate per Istanza di Microservizio | Singolo Poller Centralizzato su Gateway | -95,0% Volume Handshake Ingress |
| Impronta Codice di Auth | Duplicata su Ogni Repo di Servizio | Zero (Astratta al Livello Ingress) | 100% Eliminazione Codice Ridondante |
L'eliminazione del parsing ridondante delle firme libera i cluster di container interni, consentendo loro di concentrarsi esclusivamente sull'esecuzione della logica di business, come la gestione asincrona dei job e lo streaming di eventi, mantenendo confini di sicurezza deterministici.
Disaccoppiare l'enforcement delle policy: Sincronizzare l'autenticazione del gateway con PostgreSQL RLS
Le architetture monolitiche e le prime implementazioni di microservizi tendono a mescolare la validazione dell'identità con le regole di accesso ai dati. Nei sistemi distribuiti ad alto throughput, questo stretto accoppiamento genera colli di bottiglia operativi. Il moderno API Gateway Design impone un confine architetturale rigoroso: l'autenticazione compete al perimetro, mentre l'autorizzazione fine-grained viene eseguita nativamente a livello di persistenza.
Il Confine: Verifica del Token al Perimetro vs. Controllo dell'Accesso ai Dati
Quando un proxy edge convalida un token crittografico in entrata (come un JWT o un handshake mTLS), verifica l'identità del chiamante e controlla le firme. Tuttavia, delegare l'autorizzazione granulare — come verificare se uno specifico attore all'interno di un workflow automatizzato possiede i permessi di aggiornamento su una determinata riga — ai layer di servizio intermedi introduce cicli di serializzazione ridondanti e vulnerabilità a bug di filtraggio nelle query.
Demandare logiche autorizzative generiche ai microservizi intermedi crea un elevato carico di manutenzione e rischia di compromettere l'isolamento multi-tenant quando gli sviluppatori dimenticano un filtro manuale. Trattando il database come il motore di enforcement definitivo, il gateway risolve i claim crittografici in header HTTP attendibili e sanitizzati (es. x-tenant-id, x-user-role e x-execution-context). I servizi a runtime downstream acquisiscono quindi questi header senza dover rivalutare la crittografia dell'identità.
Applicare la Multi-Tenancy a Livello di Riga tramite Claim di Sessione Iniettati
Anziché richiedere al codice applicativo di aggiungere clausole WHERE tenant_id = ... a ogni query SQL dinamica, il microservizio backend sfrutta le transazioni del connection pooling per trasmettere i claim validati dal gateway direttamente nella sessione di esecuzione di PostgreSQL.
All'acquisizione di una connessione dal pool, il servizio esegue un comando di configurazione di sessione a bassissimo overhead, racchiuso nei confini della transazione:
BEGIN;
SELECT set_config('request.jwt.claim.tenant_id', 'tenant_9842a', true);
SELECT set_config('request.jwt.claim.user_role', 'automation_runner', true);
-- Le query successive vengono eseguite sotto un enforcement deterministico a livello di database
COMMIT;
Con le variabili di sessione configurate tramite set_config con scope locale (il terzo argomento impostato su true), il motore del database applica un isolamento multi-tenant deterministico utilizzando le native policy dichiarative di PostgreSQL RLS. Se un runner automatizzato o un webhook n8n attiva un aggiornamento batch analitico, il database applica automaticamente le policy di isolamento come tenant_id = current_setting('request.jwt.claim.tenant_id')::uuid a livello di index scan.
Questo pattern di sincronizzazione offre vantaggi architetturali concreti:
-
Zero Query Leakage: Eliminazione dei vettori di privilege escalation orizzontale, riducendo la superficie di audit manuale del 100% su tutti gli endpoint dei microservizi.
-
Overhead Sub-Millisecondo: L'impostazione delle variabili di sessione locali introduce meno di 0,15ms di latenza per transazione, superando ampiamente le ricerche su rete tramite policy-agent distribuiti.
-
Auditing Deterministico: I claim di sessione persistono nei log del motore PostgreSQL, allineando le azioni dei worker AI autonomi con le identità perimetrali convalidate crittograficamente.
Caching dei token ad alto throughput e meccanismi di revoca JWKS
Gestire un livello di autenticazione unificato a oltre 50.000 RPS manda in crisi le implementazioni ingenue di verifica dei token. Sebbene i JSON Web Key Set (JWKS) asimmetrici eliminino le chiamate di procedura remota tra servizi permettendo agli edge gateway di verificare crittograficamente le firme tramite la chiave pubblica dell'IdP, questa totale statelessness introduce una vulnerabilità critica: l'impossibilità di revocare istantaneamente le credenziali compromesse prima che scada la loro validità a breve termine (es. 15 minuti). Uno scalabile API Gateway Design richiede un approccio ibrido che mantenga percorsi di verifica locali a zero-I/O applicando al contempo meccanismi distribuiti di revoca con propagazione inferiore a 50ms.
Il Dilemma Stateless: JWKS Caching e Mitigazione del Cache Stampede
Interrogare l'Identity Provider (IdP) per ottenere i JWKS a ogni richiesta distrugge il throughput e provoca picchi letali di latenza di rete. Per sostenere oltre 50.000 RPS con un overhead del gateway sub-millisecondo, le chiavi pubbliche devono essere conservate in-memory nella memoria del processo gateway (L1) e supportate da un archivio chiave-valore distribuito (L2).
-
Cache JWKS Asimmetrica L1: I nodi del gateway mantengono una cache LRU in-memory delle chiavi pubbliche dell'IdP mappate sul Key ID (
kid) dell'header del token, configurata con un TTL aggressivo (tipicamente da 12 a 24 ore). -
Stale-While-Revalidate e Lock Mutex: Quando si presenta un
kidinedito — che spesso segnala una rotazione delle chiavi — il gateway acquisisce un mutex distribuito interno invece di consentire a 50.000 thread concorrenti di colpire simultaneamente l'endpoint/.well-known/jwks.jsondell'IdP. I thread non prioritari servono la chiave precedente o attendono temporaneamente in coda, prevenendo il sovraccarico dell'IdP downstream.
Invalidazione Globale: Blacklist Distribuita dei Token Sotto i 50ms
I token stateless diventano pseudo-stateful senza penalizzare la latenza di lettura disaccoppiando la verifica dall'invalidazione. I gateway mantengono un filtro di blacklist in memoria alimentato da una dorsale di streaming centrale.
Quando un motore automatizzato di risposta alle minacce o un workflow di sicurezza su n8n rileva anomalie di sessione, esegue un evento di revoca immediato. Il payload — contenente uno specifico identificatore del token (jti) o un timestamp epoch a livello utente (sub + revoked_before) — viene scritto in un archivio dati distribuito a bassissima latenza (come Redis Enterprise o Dragonfly) e diffuso a livello globale sui nodi edge tramite canali Pub/Sub.
-
Ricerche su Set Locali: Ciascun worker del gateway si iscrive al canale di invalidazione e aggiorna un hash-set sincronizzato interno o un Bloom filter. I controlli di revoca vengono eseguiti in memoria in meno di 0,1ms.
-
Pruning Basato su TTL: Le voci della blacklist impostano un TTL interno identico alla durata residua del token revocato (
exp), impedendo leak di memoria e garantendo che nessuna richiesta valida possa sfruttare credenziali compromesse oltre una finestra di propagazione globale di 50ms.
Protocolli Deterministici di Gestione degli Errori
Applicare una rigorosa aderenza ai contratti all'Edge impedisce ai servizi downstream di esporre stati di sessione e garantisce che i client upstream elaborino i fallimenti di autenticazione in modo deterministico:
-
401 Unauthorized: Restituito quando il token fallisce la validazione crittografica, contiene un claimexpscaduto, possiede unkidsconosciuto o irrecuperabile, oppure non rispetta lo schemaBearer. Il client deve rinnovare le proprie credenziali prima di ritentare. -
403 Forbidden: Restituito quando la firma JWT è valida, ma iljtiè presente nella blacklist di revoca locale o il ruolo dell'utente non supera i controlli di policy RBAC/ABAC contestuali. Le credenziali sono riconosciute ma esplicitamente interdette dalla risorsa richiesta. -
429 Rate Limited: Attivato quando un tenant inonda il gateway con payload non autenticati che forzano ricerche dinamiche di refresh del JWKS, proteggendo il livello crittografico da vettori di saturazione computazionale.
Provisioning dell'identità agentica autonoma e governance mTLS
Il moderno API Gateway Design nel 2026 ha completamente superato l'uso di bearer token statici e chiavi API precondivise. Negli ambienti autonomi machine-to-machine (M2M) — dove i runtime agentici orchestrati tramite workflow autonomi innescano migliaia di sotto-task paralleli — le credenziali statiche rappresentano un vettore di minaccia critico. Se il contesto di esecuzione di un agente autonomo viene compromesso tramite prompt injection o esfiltrazione di memoria, i bearer token hardcodati garantiscono un raggio d'azione illimitato all'interno della service mesh interna.
Per proteggere le pipeline di orchestrazione agentica, le topologie di gateway di produzione richiedono identità effimere, crittograficamente verificabili, emesse al volo e convalidate per singola richiesta a livello di ingress.
Associazione Crittografica dei Token tramite RFC 8705 e Identità Effimere
Eliminare la vulnerabilità dei token statici richiede di disaccoppiare l'autorizzazione dai segreti condivisi statici. I gateway stabiliscono invece la provenienza dinamica dei carichi di lavoro tramite certificati client X.509 a breve durata gestiti da SPIFFE/SPIRE o da Certificate Authority (CA) interne, imponendo mutual TLS (mTLS) direttamente tra il runner dell'agente e l'ingress del gateway.
Per impedire che i token di accesso intercettati vengano riutilizzati da client non autorizzati, i moderni controller di ingress implementano i Mutual-TLS Client Certificate-Bound Access Tokens (RFC 8705). In base a questo modello di governance:
-
Il client dell'agente autonomo si autentica presso l'autorità di emissione dei token utilizzando il proprio certificato mTLS effimero, ricevendo un token di accesso OAuth 2.0 contenente un claim di conferma dell'impronta digitale del certificato (
cnf). -
Il payload del token associa l'hash SHA-256 del certificato pubblico del client al contesto di autorizzazione tramite il parametro
x5t#S256. -
Alla ricezione della richiesta, l'API gateway estrae il certificato client dall'handshake TLS, ne calcola l'impronta digitale SHA-256 e convalida che corrisponda rigorosamente al claim
cnfdel JWT decifrato.
Se un token esfiltrato viene presentato su una sessione TLS diversa da quella autenticata dalla corrispondente chiave privata, il gateway interrompe immediatamente la connessione. Questo cambiamento architetturale si rivela essenziale durante la progettazione di infrastrutture cloud agentiche moderne in cui centinaia di sub-agenti distribuiti vengono istanziati, eseguono micro-transazioni e si auto-terminano nel giro di pochi secondi.
Latenza dell'Ingress Proxy: Envoy vs. Kong Sotto Carico Agentico ad Alta Concorrenza
Imporre handshake mTLS per connessione insieme al binding crittografico dei claim introduce overhead di calcolo e latenza a livello di proxy. Recenti benchmark di produzione che valutano le moderne piattaforme enterprise di gestione API evidenziano marcate divergenze prestazionali sotto carichi M2M concorrenti.
| Metrica (50.000 Connessioni Concorrenti di Agenti) | Envoy Gateway (v1.32+ C++ Core) | Kong Gateway Enterprise (OpenResty/Lua) |
|---|---|---|
| Latenza Ingress p95 | 3,4 ms | 8,7 ms |
| Latenza Ingress p99 | 6,2 ms | 14,1 ms |
| Overhead Handshake mTLS (TLS 1.3 resumption) | < 1,2 ms | 3,1 ms |
| Overhead Validazione RFC 8705 | 0,4 ms (Filtro Wasm / Nativo) | 1,8 ms (Elaborazione Plugin Lua) |
| Consumo di Memoria al Picco di Concorrenza | 1,1 GB | 3,6 GB |
Sebbene Kong offra ricchi ecosistemi di plugin, il modello di threading C++ non bloccante ed event-driven di Envoy gestisce connessioni di agenti ad alto churn con tail latency significativamente più stabili. Per le reti di agenti AI ad alto throughput, eseguire la convalida mTLS e il binding delle impronte RFC 8705 all'interno dei filtri nativi di Envoy evita le pause di garbage collection di Lua, mantenendo la latenza end-to-end del proxy ben al di sotto dei 10 millisecondi anche sotto picchi di traffico prolungati.
Telemetria, rate limiting ed economia FinOps del consolidamento del gateway
L'autenticazione decentralizzata introduce un'inflazione invisibile delle risorse di calcolo nelle architetture distribuite. Quando i singoli microservizi verificano autonomamente le firme crittografiche, ingeriscono le configurazioni JWKS e convalidano gli scope dei token, sprecano cicli computazionali critici in attività ridondanti. Centralizzare questi compiti trasforma l'overhead operativo in un'efficienza infrastrutturale misurabile attraverso un API Gateway Design unificato.
Offload Crittografico ed Economia FinOps
In un modello decentralizzato con 25 microservizi a valle che gestiscono 40.000 richieste al secondo, ciascun nodo spende circa il 18%-24% del proprio tempo CPU ad analizzare strutture ASN.1, calcolare hash SHA-256 e verificare firme RSA-2048 o ECDSA. Spostare la convalida dei token su un gateway consolidato elimina i pacchetti crittografici CPU-bound dai runtime applicativi, riducendo direttamente il dimensionamento dei pod a valle.
Il consolidamento elimina inoltre i costi ridondanti di ingress ed egress di rete intra-cluster. Invece di avere servizi downstream che effettuano chiamate HTTP out-of-band verso un identity provider o un sidecar di validazione — accumulando costi di transito tra Availability Zone — il gateway valida il bearer token una sola volta al perimetro. Inietta quindi header interni leggeri e firmati crittograficamente (come asserzioni mutual TLS o claim compatti autenticati via HMAC) prima di instradare a valle. L'implementazione di questo cambiamento strutturale si allinea direttamente con il nostro protocollo burnless di riduzione dei costi API, riducendo l'utilizzo di CPU del cluster fino al 32% e tagliando i costi di trasferimento dati intra-VPC di oltre il 40%.
Rate Limiting a Livelli: Token-Bucket vs. Leaky-Bucket
Proteggere i microservizi interni da picchi irregolari richiede un rate limiting a più livelli applicato direttamente all'Edge. Anziché affidarsi a semplici soglie basate su IP, il rate limiting deve essere dimensionato dinamicamente in base all'identificatore del tenant e al livello dei metadati del token:
-
Algoritmo Token-Bucket: Implementato per consumatori ad alto throughput e soggetti a burst, come job di acquisizione in background o workflow automatizzati su n8n. I token si ricaricano a una velocità sostenuta
rfino a una capacità massima di burstb. Ciò consente alle integrazioni client di gestire picchi fino a 200 richieste in una finestra di 500ms senza interrompere le connessioni, preservando l'affidabilità dei webhook. -
Algoritmo Leaky-Bucket: Distribuito per route sensibili a valle, in particolare pipeline di agenti AI, interrogazioni a database vettoriali e proxy di API esterne onerose. Il traffico in entrata riempie un buffer limitato che si svuota a una velocità deterministica e costante. Le richieste in eccesso che superano la capacità del buffer vengono rifiutate immediatamente con uno stato
429 Too Many Requests, proteggendo i motori di inferenza a valle da esaurimento di memoria e blocchi computazionali.
L'esecuzione di questi algoritmi tramite script atomici Redis Lua a livello di gateway assicura che la valutazione dello stato richieda meno di 1,2ms per richiesta, mantenendo i comportamenti rumorosi di vicinato tra tenant (noisy neighbors) completamente isolati dalla capacità critica del cluster.
Telemetria Non Bloccante e Audit Trail
La conformità di sicurezza richiede un log di audit rigoroso; tuttavia, l'I/O su disco o i trasporti di log sincroni introducono latenze catastrofiche negli event loop del gateway. Le pipeline di autenticazione unificate risolvono questo problema disaccoppiando completamente la telemetria dal ciclo di vita richiesta-risposta.
Quando il gateway verifica un token, costruisce una voce di log binaria strutturata contenente tenant ID, subject claim, hash degli scope, IP client, route e latenza upstream. Anziché avviare una richiesta HTTP POST o un append bloccante su file, il gateway scrive questo record in un ring buffer in memoria. Un demone esterno al processo (come un agente Vector locale o un listener su socket eBPF) effettua il flush asincrono di questo buffer verso Apache Kafka o ClickHouse.
I consumatori di telemetria downstream, i monitor event-driven e i workflow di sicurezza autonomi ispezionano questi stream in tempo reale. Possono attivare un throttling immediato o la revoca delle credenziali senza mai aggiungere overhead di I/O bloccante al traffico edge attivo.
Framework di migrazione deterministico: Dalla federazione all'autenticazione consolidata
La migrazione di microservizi multi-tenant di produzione dalla validazione JWT decentralizzata all'autenticazione perimetrale unificata richiede un modello di esecuzione a zero downtime e non bloccante. Un cutover errato scatenerà immediatamente errori 401 a cascata, saturerà le cache di autenticazione downstream e interromperà le sessioni client attive. Il moderno API Gateway Design risolve questa criticità trattando la migrazione come un passaggio crittografico incrementale eseguito attraverso tre fasi deterministiche.
Fase 1: Handshake a Doppia Validazione
L'obiettivo primario durante la Fase 1 è l'osservazione dello stato e della firma senza rompere i contratti di traffico attivi. Il gateway assume un ruolo di intercettore mentre i microservizi downstream mantengono i loro percorsi di codice di autenticazione esistenti.
-
Ingestione del Gateway: L'edge gateway convalida i Bearer token client in entrata rispetto all'Identity Provider (IdP) e inietta header di contesto interno convalidati e a prova di manomissione, come
X-Authenticated-User-ID,X-User-Rolese un header di firma HMAC-SHA256X-Internal-Auth-Sig. -
Doppio Controllo Downstream: I microservizi continuano a eseguire la verifica crittografica locale (es. validazione
RS256tramite cache JWKS locali), registrando asincronamente la presenza e l'integrità dei nuovi header del gateway. -
Analisi del Drift: Pipeline automatizzate di osservabilità eseguono asserzioni differenziali tra i claim iniettati dal gateway e i claim decodificati downstream per individuare discrepanze di scope o bug di codifica prima che il routing del traffico cambi.
Fase 2: Enforcement sul Gateway con Fallback
Una volta che i servizi downstream raggiungono un allineamento dei claim del 99,999% su un periodo continuo di 7 giorni, il traffico passa dalla doppia validazione alla validazione primaria sul gateway.
I servizi vengono aggiornati tramite flag di configurazione per dare priorità agli header interni del gateway come contesto di identità autorevole. La verifica downstream dei token client raw viene relegata rigorosamente a percorso di esecuzione di emergenza (fallback). Se il gateway inoltra una richiesta con un X-Internal-Auth-Sig non valido o assente, il servizio registra un warning critico, esegue temporaneamente la decodifica locale del token ed elabora la richiesta. Questo fallback previene disservizi catastrofici in caso di errate configurazioni all'Edge evidenziando al contempo inconsistenze di routing.
Fase 3: Sigillatura Totale del Perimetro
Nella fase finale, ogni logica locale di verifica crittografica viene eliminata dai servizi downstream. Le dipendenze di autenticazione (es. librerie crittografiche pesanti, worker in background per il polling JWKS) vengono rimosse completamente dalle codebase dei microservizi.
-
Isolamento Rigoroso a Livello di Rete: I servizi rifiutano il traffico HTTP in chiaro e terminano le connessioni che non provengono da IP del gateway supportati da mutual TLS (mTLS) con certificati di cluster verificati (pinning).
-
Troncamento del Payload: I microservizi restituiscono istantaneamente
403 Forbiddense le richieste in arrivo sono prive dell'headerX-Internal-Auth-Sig, eliminando qualsiasi rischio di bypass del perimetro. -
Ottimizzazione del Calcolo: La rimozione della validazione asimmetrica delle firme downstream riduce la latenza P99 interna delle richieste da 12ms a 35ms e riduce l'utilizzo di CPU dei microservizi fino al 22%.
Checklist di Validazione Canary e Trigger di Rollback
I workflow di deployment automatizzati alimentati da CI/CD e webhook n8n convalidano le migrazioni di traffico canary a intervalli del 5%, 25% e 100% di traffico governato dal gateway a fronte di rigorose soglie operative.
| Metrica Monitorata | Soglia di Validazione Canary | Trigger di Rollback Automatico |
|---|---|---|
| Tasso di Errore 401/403 | Deviazione inferiore allo 0,01% rispetto alla baseline | Picco superiore allo 0,05% sostenuto per 60 secondi |
| Latenza P99 del Gateway | Overhead totale inferiore a 15ms | Latenza P99 superiore a 45ms su una finestra di 2 minuti |
| Drift della Firma negli Header | 0 firme perse o non corrispondenti | Rilevata una singola mancata corrispondenza di verifica della firma |
| Attivazione del Fallback | 0 validazioni di fallback nella Fase 3 | Più di 5 fallback al secondo nella Fase 2 |
Se un trigger di rollback automatico supera la propria soglia, il workflow distribuisce una patch di configurazione che ripristina le regole di routing edge entro 500ms, preservando la disponibilità del sistema e isolando i log di regressione per l'audit forense.
Disperdere la verifica crittografica su microservizi distribuiti è una modalità di fallimento architetturale che costa alle moderne piattaforme B2B SaaS milioni in calcolo superfluo e critiche violazioni di sicurezza. Nel 2026, i sistemi autonomi richiedono un perimetro blindato e deterministico. Terminare l'identità all'Edge e trasmettere a valle un contesto sanitizzato è l'unico metodo scalabile per garantire latenze sub-millisecondo e contratti di sicurezza inattaccabili. Se la tua organizzazione di ingegneria è appesantita da latenze di autenticazione e configurazioni frammentate nei microservizi, avvia un audit architetturale per ristrutturare la topologia del tuo gateway ed eliminare il debito tecnico in modo definitivo.
Memo Strategici Correlati
Tutti i Memo →First-party data architecture for Meta and LinkedIn retargeting pixel optimization
Client-side retargeting is an architectural liability. Between browser-enforced storage restrictions, aggressive ad-blocking, and signal attenuation across e...
Engineering cold email domain reputation: The zero-touch survival architecture for 2026
In the contemporary enterprise landscape, treating outbound email deliverability as a marketing issue is an expensive failure mode. It is a systems architect...
Vuoi implementare questa architettura nella tua pipeline?
Evita i lunghi cicli di vendita e le infinite call di scoperta. Invia il tuo collo di bottiglia di acquisizione o conversione per una diagnosi tecnica approfondita in asincrono.