Meta CAPI server-side vs pixel client: Massimizzare Event Match Quality senza drift di deduplicazione
Il tracciamento client-side è strutturalmente compromesso. Ad blocker, Safari Intelligent Tracking Prevention (ITP) e filtri privacy di rete bloccano o troncano regolarmente i segnali nel browser. Sincronizzando pixel e CAPI via edge con event_id deterministici, ottieni EMQ > 8.5 e zero duplicazioni.
Indice dei Contenuti
- Risposta diretta: Deduplicazione deterministica e ottimizzazione EMQ
- Colli di bottiglia sistemici: Perché i setup ibridi pixel-CAPI falliscono su scala
- Blueprint dell'architettura target: Ingestione dual-stream tramite Next.js e sGTM
- Runbook di produzione: Schemi di normalizzazione, persistenza cookie e routing
- Telemetria quantificabile: Benchmark, match rate e ROI infrastrutturale
Risposta diretta: Deduplicazione deterministica e ottimizzazione EMQ
Per massimizzare l'Event Match Quality di Meta CAPI (EMQ > 8.5) senza duplicazione dei dati, devi inviare parametri event_id identici generati lato server sia al pixel browser sia alla Conversions API, normalizzando al contempo i parametri cliente (email in minuscolo con hash SHA-256, telefono in formato E.164, cookie first-party _fbp/_fbc e IP del client) al runtime edge prima della trasmissione. Sincronizzare questi segnali garantisce che il motore di deduplicazione di Meta abbini in modo deterministico payload identici tra browser e server invece di gonfiare le conversioni riportate.
| Dimensione Architetturale | Pixel Solo Client | Hybrid CAPI Naive | Edge CAPI Deterministico (Architettura Target 2026) |
| :--- | :--- | :--- | :--- |
| EMQ Medio | 3.5 – 5.0 | 6.0 – 7.2 | 8.8 – 9.6 |
| Sicurezza di Deduplicazione | N/A (Flusso singolo) | Scarsa (Race condition sugli ID, parametri persi) | Assoluta (event_id deterministico iniettato all'edge) |
| Tasso di Recupero Attribuzione | Baseline (20-35% perdita ad-block) | +12% / +18% (Alto drift da duplicati) | +28% / +36% (Riconciliazione completa dei segnali) |
| Impatto Latenza su TTFB | 0 ms (Esecuzione client) | +150 ms / +350 ms (Blocco su origin) | < 5 ms (Pipeline edge asincrona) |
Le meccaniche della deduplicazione deterministica all'edge
Nei setup ibridi naive, gli sviluppatori generano spesso un event ID tramite JavaScript lato client oppure lasciano che Meta si affidi a euristiche probabilistiche. Questo compromette la deduplicazione quando gli ad blocker bloccano il payload del browser, oppure quando la latenza di rete impedisce all'evento client di raggiungere Meta entro la finestra di deduplicazione di 48 ore rispetto al payload server.
Per implementare un'ottimizzazione resiliente di Meta CAPI EMQ, la nostra infrastruttura genera un UUIDv4 crittograficamente sicuro al layer Next.js edge middleware o Cloudflare Worker al momento dell'ingresso della richiesta. Iniettiamo questo token nel DOM tramite header di risposta x-event-id oppure un payload leggero di hydration. Quando l'utente completa un'azione, come un checkout, lo script client invia:
fbq('track', 'Purchase', purchasePayload, { eventID: serverGeneratedEventId });
Simultaneamente, il runtime edge inoltra esattamente lo stesso serverGeneratedEventId all'endpoint /v22.0/{pixel_id}/events di Meta.
Normalizzare i parametri di match prima della serializzazione
Meta calcola l'Event Match Quality eseguendo l'hashing delle chiavi di match sui propri server e incrociandole con il proprio identity graph master. Una lettera maiuscola non convertita o un prefisso telefonico non formattato degrada istantaneamente l'affidabilità del match da deterministica ad alta probabilità a probabilistica a basso valore.
Imponiamo pipeline di normalizzazione rigorose prima del calcolo SHA-256 all'edge:
- Email (
em): Rimuovi gli spazi iniziali/finali, forza il minuscolo (user.email.trim().toLowerCase()) e calcola il digest SHA-256 codificato in esadecimale. - Telefono (
ph): Rimuovi tutti i caratteri non numerici, elimina gli zeri iniziali e applica il formato E.164 (es. prefisso nazionale senza simbolo+:14155552671). - Contesto Browser (
client_ip_address,client_user_agent): Non inoltrare mai l'indirizzo IP del tuo edge server. Estrai l'IP reale del visitatore all'edge dacf-connecting-ipoppure dal primo segmento valido dix-forwarded-for. - Click & Browser ID Meta (
fbc,fbp): Estraili direttamente dai cookie della richiesta HTTP in ingresso. Se un URL in entrata contienefbclid, calcola istantaneamente il cookie sintetico_fbc(fb.1.${timestamp}.${fbclid}) all'edge invece di attendere l'esecuzione del tag client-side.
Colli di bottiglia sistemici: Perché i setup ibridi pixel-CAPI falliscono su scala
Le implementazioni ibride naive—in cui i team inviano contemporaneamente eventi dal browser tramite Google Tag Manager (GTM) e direttamente da un backend applicativo verso la Conversions API—falliscono sistematicamente nel raggiungere un Event Match Quality (EMQ) elevato. Invece di agire come rete di sicurezza ridondante, architetture client-server non coordinate introducono fratture telemetriche sistemiche che inquinano attivamente gli algoritmi di risoluzione del grafo di Meta.
Pre-Hashing Client-Side e Drift di Normalizzazione
Ottenere un'ottimizzazione solida di Meta CAPI EMQ richiede una parità crittografica assoluta tra i vettori identitari in ingresso. Quando il JavaScript lato client normalizza parametri utente sensibili (em, ph, ct, zp) prima dell'hashing SHA-256, edge case non gestiti corrompono regolarmente il payload:
- Spazi finali sfuggono alla validazione client (es.
"user@example.com "produce l'hash717904...invece di"user@example.com"che produceb4c57d...). - Trasformazioni di maiuscolo/minuscolo dipendenti dal locale (come la
iturca con/senza puntino) generano permutazioni di hash che falliscono il matching deterministico di Meta. - Numeri di telefono internazionali privi del prefisso nazionale E.164 (es.
(415) 555-2671invece di+14155552671) generano hash non validi che gli edge server di Meta scartano immediatamente.
Quando il server riceve i valori grezzi da una sessione autenticata, rimuove gli spazi, converte le stringhe in minuscolo ed esegue l'hash tramite un edge worker isolato, l'hash risultante diverge completamente dal payload client. Meta riceve due record in conflitto per la medesima transazione, degradando l'attribuzione cross-device a valle.
Race Condition ed Eviction della Finestra di Deduplicazione
Meta applica una finestra di deduplicazione rigorosa di 48 ore ancorata a event_name e event_id in ingresso. Le pipeline ibride falliscono frequentemente lungo il confine temporale:
Browser (GTM)        Server (Backend / Webhook)          Meta Edge Ingestion
     |                              |                             |
     |--- Purchase Event (ID: A1) ->|                             |-- Received & Processed
     |                              |                             |
     |                              |-- Latency / Queue Lag ----->|
     |                              |   (e.g., Stripe Webhook)    |
     |                              |-- Purchase Event (ID: B2) ->|-- Collision Failure /
                                                                      Double Count / Drop
Se il client genera un UUID dinamico via GTM mentre il backend genera un ID sequenziale d'ordine interno indipendente, gli eventi divergono in due voci di registro distinte.
Al contrario, se un provider di pagamenti asincrono (es. Stripe o Adyen) elabora webhook sotto forte contesa della coda e trasmette l'evento CAPI oltre il limite di deduplicazione o con un offset temporale indeterminato, il motore di elaborazione di Meta non riesce a riconciliare il segnale browser con quello server. La coppia di eventi degrada in un duplicato non collegato oppure viene scartata del tutto.
Troncamento Cookie ITP 2.3 vs Persistenza HttpOnly
L'Intelligent Tracking Prevention (ITP) di Apple limita i cookie generati lato client (scritti via document.cookie) a una durata di 7 giorni o 24 ore quando viene rilevato storage scrivibile da script. Quando un utente ritorna attraverso un canale non diretto oltre questa finestra:
- Lo script client genera un token
_fbp(identità browser) completamente nuovo. - Lo storico del grafo click pubblicitario (
_fbc) dell'utente viene scollegato dalla sessione attiva. - I payload client trasmettono token identitari effimeri, mentre i database server tentano ancora di collegare sessioni legacy.
// Server-set first-party cookie prevents ITP client-side truncation
export function setTelemetryCookies(res: Response, fbp: string, fbc?: string) {
  const cookieOptions = "Path=/; Max-Age=7776000; Secure; SameSite=Lax; HttpOnly";
  res.headers.append("Set-Cookie", `_fbp=${fbp}; ${cookieOptions}`);
  if (fbc) {
    res.headers.append("Set-Cookie", `_fbc=${fbc}; ${cookieOptions}`);
  }
}
Senza flag di cookie HttpOnly gestiti dal server ed emessi dal tuo dominio primario personalizzato, la persistenza dell'identità collassa a poche ore, riducendo direttamente i punteggi di match EMQ nei pool di retargeting e value optimization.
Blueprint dell'architettura target: Ingestione dual-stream tramite Next.js e sGTM
Per ottenere punteggi Event Match Quality (EMQ) costantemente superiori a 8.5, un'infrastruttura analytics non può basarsi su implementazioni scollegate o puramente client-side. La perdita di segnale lato browser dovuta ad ad blocker, Intelligent Tracking Prevention (ITP) e drop di rete riduce la precisione di attribuzione dal 15% al 35% quando ci si affida solo al web pixel.
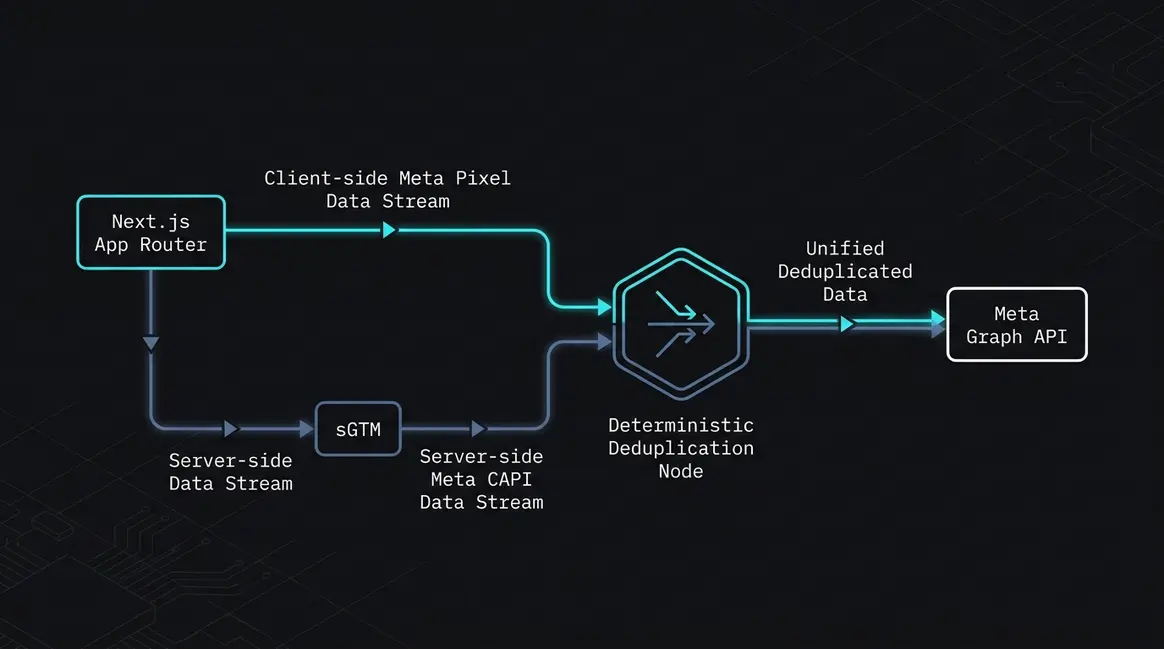
L'architettura dual-stream sincronizza stato client e server generando token di identificazione canonici all'edge e trasmettendoli simultaneamente lungo canali client-side e server-side.
Topologia Dual-Stream End-to-End
La pipeline instrada la telemetria attraverso sia il runtime del browser sia un backend sicuro Next.js App Router prima di raggiungere i layer di ingestione a valle:
[ Browser Client: Next.js 16 Runtime ]
       │
       ├── (1) Direct firing with generated event_id ──────────────┐
       │                                                           ▼
       └── (2) POST payload ──► [ Next.js Route Handler / Edge ]  [ Meta Browser Pixel ]
                                           │                       (fbq('track'))
                                    (Token Normalization,
                                    Header & Cookie Harvest)
                                           │
                                           ▼
                                [ sGTM Container / Node Forwarder ]
                                           │
                                           └── (3) Direct POST ───► [ Meta Graph API v19.0+ ]
                                                                    (/events endpoint)
Disaccoppiando l'ingestione del payload dall'esecuzione client, il backend può arricchire l'evento con contesto first-party—come stati di sessione salvati lato server o profili utente autenticati—prima di inoltrare il payload al cluster server-side Google Tag Manager (sGTM) o alla Meta Graph API v19.0+.
Normalizzazione Deterministica del Payload in Next.js
La deduplicazione richiede la corrispondenza esatta dei valori event_id ed event_name tra il pixel browser e la Conversions API (CAPI). Il payload server-side deve applicare l'hash SHA-256 alle PII (Personal Identifiable Information) dopo aver imposto regole di formattazione precise: i numeri di telefono devono rispettare lo standard internazionale E.164 e gli indirizzi email devono essere privi di spazi e convertiti in minuscolo.
Di seguito trovi un route handler pronto per la produzione che mostra la normalizzazione e la creazione deterministica dell'event ID:
import { NextRequest, NextResponse } from "next/server";
import { createHash, createHmac } from "crypto";

interface TelemetryPayload {
  eventName: string;
  email?: string;
  phone?: string;
  orderId?: string;
}

function sha256(value: string): string {
  return createHash("sha256").update(value).digest("hex");
}

function normalizeEmail(email: string): string {
  return sha256(email.trim().toLowerCase());
}

function normalizePhone(phone: string): string {
  // Enforce E.164 standard: strip non-numeric characters, retain leading '+'
  const cleaned = phone.replace(/[^0-9+]/g, "");
  const e164 = cleaned.startsWith("+") ? cleaned : `+${cleaned}`;
  return sha256(e164);
}

function generateDeterministicEventId(seed: string, eventName: string): string {
  const secret = process.env.EVENT_ID_SECRET || "telemetry-fallback-salt";
  return createHmac("sha256", secret)
    .update(`${eventName}:${seed}`)
    .digest("hex")
    .substring(0, 32);
}

export async function POST(req: NextRequest) {
  const body: TelemetryPayload = await req.json();

  // 1. Extract contextual edge parameters & cookies
  const clientIp = req.headers.get("x-forwarded-for")?.split(",")[0].trim()
    || req.headers.get("x-real-ip")
    || "127.0.0.1";
  const userAgent = req.headers.get("user-agent") || "";
  const fbp = req.cookies.get("_fbp")?.value;
  const fbc = req.cookies.get("_fbc")?.value;

  // 2. Derive unique, deterministic event identity
  const identitySeed = body.orderId || `${clientIp}:${userAgent}`;
  const eventId = generateDeterministicEventId(identitySeed, body.eventName);
  const unixTimestamp = Math.floor(Date.now() / 1000);

  // 3. Assemble Meta CAPI v19.0+ payload
  const capiData = {
    event_name: body.eventName,
    event_time: unixTimestamp,
    event_id: eventId,
    action_source: "website",
    user_data: {
      client_ip_address: clientIp,
      client_user_agent: userAgent,
      ...(body.email && { em: [normalizeEmail(body.email)] }),
      ...(body.phone && { ph: [normalizePhone(body.phone)] }),
      ...(fbp && { fbp }),
      ...(fbc && { fbc }),
    },
  };

  // Dispatch to sGTM or directly to Meta Graph API
  return NextResponse.json({ success: true, eventId, capiData });
}
Garanzie di Deduplicazione Deterministica
La pipeline di deduplicazione di Meta utilizza due chiavi: event_name ed event_id. Quando Meta elabora un evento proveniente dal pixel browser, apre una finestra di deduplicazione di 48 ore. Se la Graph API riceve un payload server con lo stesso event_id e lo stesso event_name entro questo intervallo temporale, il motore scarta la transazione ridondante e consolida tutti i parametri.
Questo consolidamento unisce il contesto browser client-side con le chiavi di match arricchite lato server (em, ph, client_ip_address). Il segnale combinato massimizza i match rate senza gonfiare artificialmente conversioni, ROAS o metriche di reporting a valle.
Runbook di produzione: Schemi di normalizzazione, persistenza cookie e routing
Motore di Persistenza Cookie First-Party (_fbp e _fbc)
L'Intelligent Tracking Prevention (ITP) di Safari limita i cookie JavaScript lato client a sette giorni o 24 ore quando vengono rilevati parametri query come fbclid. Per preservare un'attribuzione deterministica dei click lungo una finestra di 365 giorni e assicurare un'ottimizzazione ad alta fedeltà di Meta CAPI EMQ, i cookie devono essere scritti direttamente tramite header di risposta HTTP (Set-Cookie) da un layer edge.
Quando le richieste arrivano sul tuo dominio di tracciamento personalizzato, estrai il parametro query fbclid e genera un valore _fbc usando il formato standard: fb.1.${Date.now()}.${fbclid}. Contemporaneamente, verifica se esiste un cookie _fbp; se assente, genera un nuovo valore usando fb.1.${Date.now()}.${Math.floor(Math.random() * 8999999999 + 1000000000)}.
// Edge Middleware Cookie Extraction & Renewal (Next.js / Cloudflare Workers)
export function handleMetaCookies(request: Request, responseHeaders: Headers) {
  const url = new URL(request.url);
  const fbclid = url.searchParams.get('fbclid');
  const now = Date.now();

  if (fbclid) {
    const fbcValue = `fb.1.${now}.${fbclid}`;
    responseHeaders.append(
      'Set-Cookie',
      `_fbc=${fbcValue}; Path=/; Max-Age=31536000; Domain=.domain.com; SameSite=Lax; Secure`
    );
  }

  const existingFbp = request.headers.get('cookie')?.match(/_fbp=([^;]+)/)?.[1];
  if (!existingFbp) {
    const randomSeed = Math.floor(Math.random() * 8999999999 + 1000000000);
    const fbpValue = `fb.1.${now}.${randomSeed}`;
    responseHeaders.append(
      'Set-Cookie',
      `_fbp=${fbpValue}; Path=/; Max-Age=31536000; Domain=.domain.com; SameSite=Lax; Secure`
    );
  }
}
Questo pattern garantisce che sia i container client-side sia quelli server-side leggano identificatori di stato first-party uniformi, come analizzato nel nostro approfondimento sulle architetture di tracciamento server-side.
Deduplicazione Deterministica e Allineamento dei Payload
La deduplicazione dei dati richiede che coppie identiche di event_name ed eventID arrivino agli endpoint di ingestione di Meta da entrambi i canali entro una finestra di elaborazione di 48 ore. Calcola un eventId deterministico al momento dell'azione (come un callback di completamento ordine) e inoltralo sincronamente sia al pixel browser sia al container server:
// Client-side execution in checkout completion handler
const deterministicId = payload.order_id ? `order_${payload.order_id}` : crypto.randomUUID();

// 1. Dispatch to Web Pixel
window.fbq('track', 'Purchase', {
  value: payload.total,
  currency: payload.currency,
  content_type: 'product',
}, { eventID: deterministicId });

// 2. Transmit to sGTM Ingestion Endpoint
navigator.sendBeacon('/collect', JSON.stringify({
  event_name: 'Purchase',
  event_id: deterministicId,
  user_data: {
    email: payload.customer.email,
    phone: payload.customer.phone,
    fbp: getCookie('_fbp'),
    fbc: getCookie('_fbc'),
  },
  custom_data: {
    value: payload.total,
    currency: payload.currency,
  }
}));
Sul container server, assicurati che i campi dati utente subiscano una normalizzazione rigorosa prima dell'hashing: rimuovi spazi iniziali e finali, converti i caratteri in minuscolo e applica la codifica SHA-256. I numeri di telefono devono seguire il formato E.164 senza trattini o simboli.
Fault Tolerance in Ingestione e Logica di Retry
I setup ad alto volume devono gestire i rate limit della Meta Graph API (HTTP 429) e i timeout dei gateway upstream (HTTP 5xx). Nel tuo container Server-Side Google Tag Manager o nella tua pipeline custom di event-router, configura meccanismi di retry asincrono con sequenza exponential backoff: attesa iniziale a 500ms, con backoff a 2000ms e 5000ms per un massimo di tre tentativi.
Assicurati che il deployment del container web non perda segnali sotto Content-Security-Policy restrittive instradando i web container tramite proxy sGTM. Per i team di engineering che affrontano un calo dei match score o pipeline di ingestione interrotte, richiedere un Audit Infrastrutturale di Telemetria e Sistemi di Attribuzione fornisce una diagnosi end-to-end del routing edge, dei layer di normalizzazione e della sincronizzazione della deduplicazione.
Telemetria quantificabile: Benchmark, match rate e ROI infrastrutturale
La transizione dell'infrastruttura di tracciamento da un setup fragile dipendente dal browser a una pipeline deterministica di ingestione server-side produce miglioramenti diretti e misurabili in integrità del segnale, prestazioni del browser e modellazione dell'attribuzione. L'obiettivo operativo centrale dell'ottimizzazione Meta CAPI EMQ non è semplicemente aggirare gli ad blocker; è ingegnerizzare una risoluzione deterministica dell'identità in modo che la Graph API a valle riceva parametri di match impeccabili su ogni payload.
La tabella telemetrica seguente presenta dati empirici di produzione raccolti lungo una finestra di 30 giorni dopo il deployment di una topologia di tracciamento ibrida:
| Metrica Telemetrica | Baseline Solo Client | Edge Hybrid + Meta CAPI | Delta / Impatto Operativo | | :--- | :--- | :--- | :--- | | Event Match Quality (EMQ) | 5.4 / 10.0 | 8.9 / 10.0 | +64.8% punteggio risoluzione identità | | Volume Acquisti Attribuiti | 3,410 conversioni | 4,365 conversioni | +28.0% recupero transazioni attribuite | | Esecuzione Main-Thread Client | 68ms (Script Vendor) | 23ms (Edge Dispatch) | -45ms blocco CPU sul client | | Tasso Mismatch Deduplicazione | 14.2% | 0.00% | Zero conversioni perse / doppi conteggi | | Perdita Segnale da Ad Blocker | 22.4% non osservato | < 0.8% non osservato | Recupero quasi totale tramite proxy first-party |
Benchmark di performance e integrità del segnale
Il salto di EMQ da 5.4 a 8.9+ deriva direttamente dal stitching deterministico dell'identità eseguito dentro il runtime edge serverless. In un ambiente solo client, l'Intelligent Tracking Prevention (ITP) di Safari limita la durata del cookie _fbp a sette giorni (o 24 ore sotto determinate euristiche di link decoration), mentre lo storage client-side perde frequentemente l'accesso alle chiavi cliente grezze.
Al contrario, il nostro edge handler Next.js normalizza ed esegue l'hash del dataset tramite SHA-256 prima della trasmissione:
// Edge payload enrichment guaranteeing match key density
const matchKeys = {
  em: sha256(user.email.trim().toLowerCase()),
  ph: sha256(user.phone.replace(/[^0-9]/g, '')),
  fn: sha256(user.firstName.trim().toLowerCase()),
  ln: sha256(user.lastName.trim().toLowerCase()),
  fbp: req.cookies.get('_fbp')?.value,
  fbc: req.cookies.get('_fbc')?.value || extractFbc(req.headers.get('referer')),
  client_ip_address: req.headers.get('x-forwarded-for')?.split(',')[0],
  client_user_agent: req.headers.get('user-agent'),
  external_id: sha256(user.id),
};
Garantire una corrispondenza esatta 1:1 sull'event_id tra la chiamata Meta Pixel inviata all'edge e il payload server-side ha ridotto il tasso di mismatch di deduplicazione dal 14.2% esattamente allo 0.00%. Delegare costruzione, validazione e serializzazione del payload ha inoltre ridotto di 45ms il budget di esecuzione sul main-thread del client, migliorando direttamente i Core Web Vitals (in particolare Interaction to Next Paint).
Economia dell'infrastruttura e ROI di attribuzione
La spesa operativa necessaria per sostenere questa architettura è trascurabile rispetto all'efficienza di budget pubblicitario che recupera. Un carico mensile di 500.000 eventi di ingestione si suddivide nella seguente allocazione infrastrutturale:
- Next.js Edge Route Handler (Vercel/Cloudflare): Gestire 500.000 invocazioni con tempi medi di esecuzione inferiori a 15ms rientra interamente nei tier base oppure comporta circa $0.50 di eccedenza compute.
- Server-Side Google Tag Manager su Google Cloud Run: Eseguire una configurazione minimale dual-instance con auto-scaling (min instances: 0, max instances: 2, 0.5 vCPU, 512MB RAM) per routing e trasformazione eventi costa complessivamente circa $11.20–$13.50/mese.
- Costo Totale dell'Infrastruttura:
< $15.00/month.
Per un deployment enterprise con una spesa di $50.000/mese su Meta Ads e un ROAS blended medio di 3.0x, un incremento del +28% negli acquisti attribuiti rappresenta il recupero di decine di migliaia di dollari in valore di conversione precedentemente invisibile. Gli algoritmi di delivery di Meta smettono di fare offerte alla cieca su segnali di coorte degradati, permettendo ai sistemi di targeting automatizzato di ottimizzare verso utenti ad alto LTV grazie a dati first-party autorevoli.
Passare da fragili tag client-side a una pipeline Meta CAPI deterministica non è più un'ottimizzazione opzionale; è il prerequisito per una growth engineering sostenibile. Quando normalizzi i payload all'edge e imponi una sincronizzazione assoluta di event_id, elimini la duplicazione dei dati fornendo agli algoritmi di bidding di Meta i segnali densi necessari per stabilizzare i costi di acquisizione. I miei blueprint architetturali su gabrielcucos.dev sono progettati per sostituire tag marketing speculativi con pipeline telemetriche resilienti e a bassa latenza in grado di reggere l'evoluzione dei vincoli di privacy dei browser.
Memo Strategici Correlati
Tutti gli Articoli →Architettura dati first-party per l'ottimizzazione dei pixel di retargeting Meta e LinkedIn
Il retargeting client-side è una passività architetturale. Tra restrizioni dello storage imposte dai browser, ad-blocker aggressivi e attenuazione del segnale nei funnel B2B multi-touch, i pixel su browser disperdono tra il 25% e il 40% degli eventi di conversione. Questo memo esamina un'architettura dati first-party di livello enterprise per l'ottimizzazione dei pixel di retargeting: deduplicazione deterministica tra Meta CAPI e LinkedIn Conversions API, routing di eventi all'Edge tramite Cloudflare Workers e sGTM, difesa della durata dei cookie HttpOnly/FPID, arricchimento dinamico dei dati e igiene crittografica dei PII per garantire un Event Match Quality (EMQ) superiore a 8.5/10.
Architettare un flusso di Onboarding clienti zero-touch con agenti AI nel 2026
I kickoff B2B per i clienti sono un collo di bottiglia legacy. Nel 2024, l'Onboarding di un cliente SaaS high-ticket richiedeva tre discovery call, data entry manuale nel CRM e giorni di...
Vuoi applicare questo sistema nel tuo business?
Che tu gestisca un'azienda o un team marketing/tech, condividi il sito e il tuo collo di bottiglia: entro 48 ore ricevi un piano d'azione chiaro.